Siber Güvenlik

Europol Hacklendi!
Europol Got Hacked

Europol Veri Sızıntısı Olarak İddia Edilen Durumu Açıkladı: “Operasyonel Veri Çalınmadı”

Avrupa Birliği’nin kolluk kuvvetleri ajansı olan Europol, Europol Platform for Experts (EPE) portalında veri sızıntısı gerçekleştiğini doğruladı ve tehdit aktörünün “For Official Use Only (FOUO)” yani Resmi Kullanıma Mahsus belgeler ve gizli veriler içeren belgeleri çaldığını iddia etmesinin ardından soruşturma başlattı.

EPE, kolluk kuvvetleri uzmanlarının “suçla ilgili bilgi, en iyi uygulamalar ve kişisel olmayan verileri paylaşmak” için kullandığı bir çevrimiçi platformdur.

Europol, BleepingComputer’a yaptığı açıklamada, “Europol olayın farkındadır ve durumu değerlendirmektedir. İlk adımlar zaten atıldı. Olay, kapalı bir kullanıcı grubu olan Europol Platform for Experts (EPE) ile ilgilidir.” dedi.

“Bu EPE uygulamasında hiçbir operasyonel bilgi işlenmemektedir. Europol’ün çekirdek sistemleri etkilenmedi ve dolayısıyla Europol’den hiçbir operasyonel veri tehlikeye atılmadı.” açıklaması yapıldı.

BleepingComputer ayrıca, veri ihlalinin ne zaman gerçekleştiğini ve tehdit aktörünün iddia ettiği gibi FOUO ve gizli belgelerin çalınıp çalınmadığını sordu, ancak henüz bir cevap alınamadı.

Politico’nun Mart ayında bildirdiği gibi, Europol’ün İcra Direktörü Catherine De Bolle ve diğer üst düzey yetkililerin basılı personel kayıtları da Eylül 2023’ten önce sızdırılmıştı.

18 Eylül tarihli ve dahili bir mesaj panosu sisteminde paylaşılan bir notta, “06.09.2023 tarihinde Europol Müdürlüğü, birkaç Europol personelinin kişisel kağıt dosyalarının kaybolduğu konusunda bilgilendirildi.” ifadeleri yer aldı.

“Europol’ün kolluk kuvveti otoritesi olarak personel üyelerinin kişisel dosyalarının kaybolması ciddi bir güvenlik ve kişisel veri ihlali olayı teşkil etmektedir.” denildi.

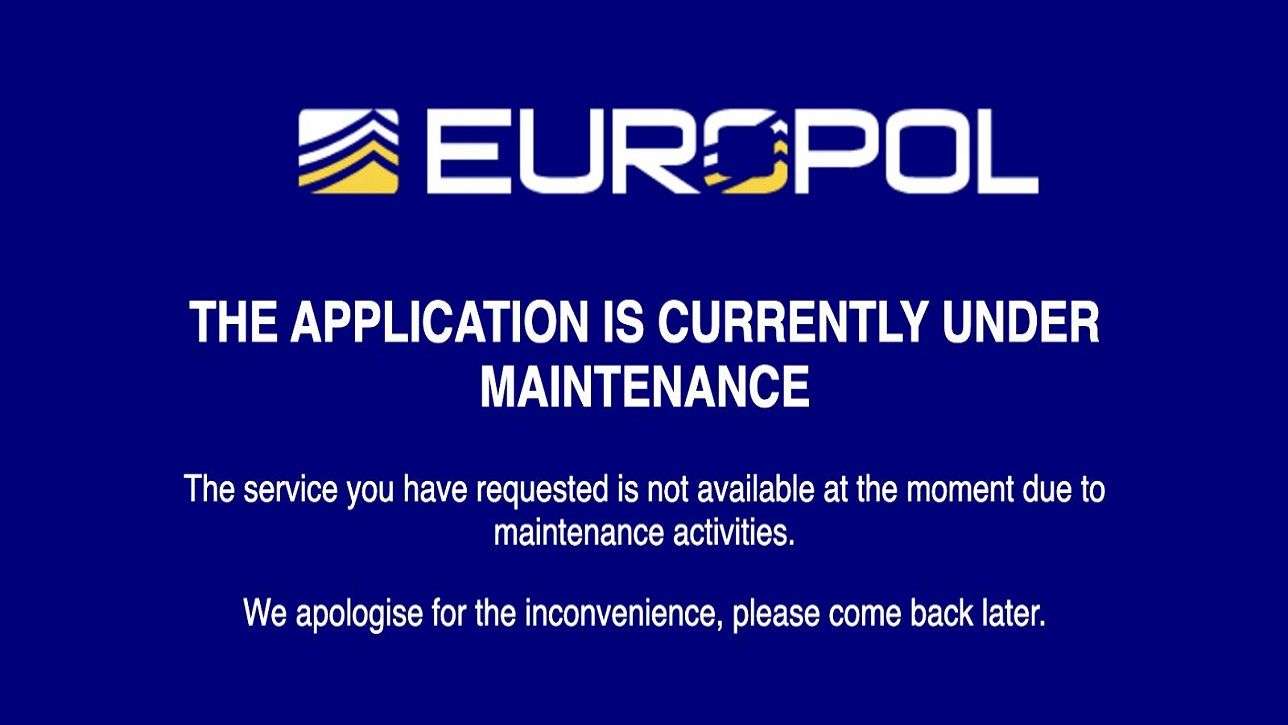
Yayınlandığı sırada EPE web sitesi kullanılamıyordu ve bir mesajda hizmet bakımda olduğu için kullanılamadığı belirtildi.

Veri ihlali iddialarının arkasındaki tehdit aktörü olan IntelBroker, dosyaları FOUO olarak tanımlıyor ve gizli veriler içeriyor.

Europol Veri Sızıntısı Olarak İddia Edilen Durumu Açıkladı: “Operasyonel Veri Çalınmadı”

Tehdit aktörü, çalındığı iddia edilen verilerin ittifak çalışanları hakkında bilgiler, FOUO kaynak kodu, PDF’ler ve keşif ve yönergeler için belgeler içerdiğini söylüyor.

Europol Veri Sızıntısı Olarak İddia Edilen Durumu Açıkladı: “Operasyonel Veri Çalınmadı” (görsel 2)

Ayrıca, dünyanın dört bir yanından 6.000’den fazla yetkili siber suç uzmanına ev sahipliği yapan ve EPE portalındaki topluluklardan biri olan EC3 SPACE’e (Güvenli Platform Yetkili Siber Suç Uzmanları İçin) erişim sağladıklarını iddia ediyorlar. Bunlar:

  • AB Üye Devletlerinin yetkili makamlarından ve AB dışı ülkelerden kolluk kuvvetleri
  • Adli makamlar, akademik kurumlar, özel şirketler, hükümet dışı ve uluslararası kuruluşlar
  • Europol personeli

IntelBroker ayrıca, AB üye devletleri, Birleşik Krallık, Eurojust ile işbirliği anlaşması olan ülkeler ve Avrupa Kamu Savcılığı (EPPO) dahil olmak üzere 47 ülkeden adli ve kolluk kuvvetleri tarafından kullanılan SIRIUS platformunu hacklediğini iddia ediyor.

SIRIUS, cezai soruşturmalar ve işlemler çerçevesinde sınır ötesi elektronik delillere erişmek için kullanılır.

IntelBroker, EPE’nin çevrimiçi kullanıcı arayüzünün ekran görüntülerini sızdırmanın yanı sıra, iddia edilen 9.128 kayıt içeren bir EC3 SPACE veritabanının küçük bir örneğini de sızdırdı. Örnek, EC3 SPACE topluluğuna erişimi olan kolluk kuvvetleri ajanları ve siber suç uzmanlarının kişisel bilgilerine benziyor.

Tehdit aktörü, bir hacker forumunda Cuma günü yaptığı paylaşımda, “FİYAT: Teklif gönderin. SADECE XMR [Monero kripto para birimi]. Bir temas noktası için forumlarda bana mesaj gönderin. Ödeme gücü kanıtı gereklidir. Sadece itibarlı üyelere satıyorum.” dedi.

Gizli Bilgiler Tehlikede mi?

Avrupa Birliği’nin kolluk kuvvetleri ajansı olan Europol’ün Europol Platform for Experts (EPE) portalında veri sızıntısı olduğu iddiaları, siber güvenlik dünyasında endişelere yol açtı. Tehdit aktörünün iddialarına göre, sızdırılan bilgiler arasında “For Official Use Only” (FOUO) yani Resmi Kullanıma Mahsus belgeler ve gizli veriler de yer alıyor.

Sızıntının Boyutu ve Etkileri:

  • Sızıntının ne zaman gerçekleştiği tam olarak bilinmiyor.
  • Tehdit aktörü IntelBroker, EPE’nin kapalı bir kullanıcı grubuna ait olduğunu ve sızdırılan verilerin ittifak çalışanları, FOUO kaynak kodu, keşif ve yönergeler için belgeler ile EC3 SPACE (Güvenli Platform Yetkili Siber Suç Uzmanları İçin) platformuna ait verileri içerdiğini iddia ediyor.
  • EC3 SPACE platformu, dünyanın dört bir yanından 6.000’den fazla yetkili siber suç uzmanına ev sahipliği yapıyor.
  • Ayrıca, SIRIUS platformunun da (47 ülkeden adli ve kolluk kuvvetleri tarafından kullanılıyor) tehlikeye atıldığı ve sızdırılan bilgiler arasında bu platformdan da veriler olduğu iddiaları mevcut.
  • Sızdırılan verilerin içeriği ve kapsamı şu anda tam olarak bilinmiyor.

Europol’ün Tepkisi:

Europol, sızıntıyı doğruladı ve durumu değerlendirdiklerini açıkladı. İlk adımların atıldığını ve sızıntının EPE’nin kapalı bir kullanıcı grubu ile sınırlı olduğunu vurguladılar.

Ancak, sızdırılan verilerin içeriği veya operasyonel verilerin etkilenip etkilenmediği ile ilgili net bir açıklama yapılmadı. Bu durum, sızıntının boyutunun ve potansiyel etkilerinin tam olarak anlaşılamamasına yol açıyor.

Siber Güvenlik Endişeleri:

Bu veri sızıntısı, siber güvenlik açısından ciddi endişelere yol açıyor. Sızdırılan verilerin içeriği ve kapsamı netleşmese de, FOUO belgeler ve gizli bilgilerin tehlikeye atılması, Avrupa’daki siber güvenliği ve ulusal güvenliği önemli ölçüde tehdit ediyor.

Sızdırılan verilerin istismar edilmesi, siber saldırılarda artışa, hassas bilgilerin açığa çıkmasına ve hatta uluslararası ilişkilerin bozulmasına yol açabilir.

Kaynak : BleepingComputer.com logo


İlgili hizmetler: siber güvenlik hizmetleri

Son güncelleme:
İlgili Makaleler

Tümünü Gör
Kurumsal Ağlarda Zero Trust (Sıfır Güven) Mimarisi ve Ağ Segmentasyonu
Sistem ve Ağ

Kurumsal Ağlarda Zero Trust (Sıfır Güven) Mimarisi ve Ağ Segmentasyonu

Modern kurumların hibrit çalışma modellerine geçmesi ve bulut mimarilerini benimsemesi, geleneksel güvenlik sınırlarını ortadan kaldırmıştır.

Devamını Oku
Dizüstü bilgisayarda e-posta gelen kutusu
Siber Güvenlik

Kurumsal E-Posta Oltalama Saldırıları ve Çalışan Güvenlik Testleri Rehberi

Dijitalleşen iş dünyasında kurumların karşı karşıya kaldığı siber tehditler her geçen gün daha karmaşık ve hedefli hale gelmektedir.

Devamını Oku
Sunucu odasında kablolu sistem kabinleri
Siber Güvenlik

Kurumsal Ağlarda Active Directory ve Domain Controller Sızma Testi (Pentest) Metodolojisi

Kurumsal şirketlerin dijital altyapılarında yönetim kolaylığı, merkezi kimlik doğrulaması ve kaynak erişim kontrolü denildiğinde akla gelen ilk ve en yaygın mimari Active Directory (AD) yapısıdır.

Devamını Oku
Ekranda uygulama kodu inceleyen geliştirici
Siber Güvenlik

Web Uygulamalarında OWASP Top 10 Zafiyet Taraması Süreçleri

OWASP Top 10 zafiyet taraması, web uygulamalarında, SaaS platformlarında ve kurumsal portallarda en sık rastlanan ve en kritik risk oluşturan 10 siber güvenlik açığının tespit edilmesi, analiz edilmesi ve giderilmesi sürecidir.

Devamını Oku
Mobil Veri Kurtarma Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi
Siber Güvenlik

Mobil Veri Kurtarma ve Adli Bilişim Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi

Dışarıdan bakıldığında bir van. İçinde tam teşekküllü bir veri kurtarma ve dijital adli inceleme laboratuvarı. Cihaz size geliyor; siz beklemiyorsunuz.

Devamını Oku
Sorry Ransomware Analizi: cPanel CVE-2026-41940 Açığıyla Yayılan Yeni `.sorry` Uzantılı Fidye Yazılımı
Siber Güvenlik

Sorry Ransomware Analizi: cPanel CVE-2026-41940 Açığıyla Yayılan Yeni .sorry Uzantılı Fidye Yazılımı

Özet : Nisan 2026 sonunda CVE-2026-41940 numaralı kritik cPanel & WHM kimlik doğrulama bypass açığı (CVSS 9.8) aktif olarak istismar edilmeye başlandı.

Devamını Oku
Kurumsal Siber Güvenlik Çözümleri ve Tehdit Yönetimi
Siber Güvenlik

Kurumsal Siber Güvenlik Çözümleri ve Tehdit Yönetimi

Günümüzün dijital iş dünyasında, kurumsal siber güvenlik stratejik bir öncelik haline gelmiştir.

Devamını Oku
Acronis Bulut Yedekleme Çözümleri
Veri Güvenliği

Acronis Bulut Yedekleme Çözümleri

Veri Güvenliği ve İş Sürekliliği Dijital dönüşüm çağında veriler, işletmelerin en değerli varlıkları haline gelmiştir.

Devamını Oku
Dizüstü bilgisayara takılı USB bellek
Adli Bilişim

USBSTOR Kayıtları: Adli Bilişim Perspektifinden Detaylı Teknik Analiz

USBSTOR kayıtları, Windows işletim sistemlerinde USB depolama cihazlarının bağlantılarını, kullanımlarını ve özelliklerini belirlemek için kritik öneme sahip adli bilişim artifactlarıdır.

Devamını Oku
Fortinet
Siber Güvenlik

FortiGate Cihazlarına Ait Veriler Sızdırıldı !

Veriler, ilk defa bu ay sosyal medyada ve hacker formlarında yer alan yeni bir hacker grubu olan "Belsen Group" tarafından sızdırıldı. Grup, kendilerini tanıtmak için bir Tor Web sitesi oluşturdu.

Devamını Oku
Klavye üzerinde asma kilit
Ransomware

Aralık 2024 Fidye Yazılımı Trendleri: Yeni Tehditler, Saldırı Teknikleri ve Güvenlik Önerileri

İş bu yazının hazırlanmasında " CYFIRMA tarfından hazırlanan "TRACKING RANSOMWARE : DECEMBER 2024" başlılı blog yazısından yararlanılmıştır. İlgili yazı için tıklanıyınız.

Devamını Oku
HackRF One Device
Siber Güvenlik

HackRF One

HackRF One, Great Scott Gadgets tarafından geliştirilen, açık kaynaklı bir Yazılım Tanımlı Radyo (SDR) cihazıdır.

Devamını Oku
Kripto para madeni paraları
Siber Güvenlik

Kuzey Koreli Hackerların 308 Milyon Dolarlık Vurgunu

Kuzey Koreli hacker grubu TraderTraitor, Japonya merkezli Bitcoin.DMM.com şirketinden 308 milyon dolar değerinde kripto para çalarak siber suç dünyasında yankı uyandıran bir saldırıya imza attı.

Devamını Oku
Akıllı telefonda e-posta bildirimi
Siber Güvenlik

Phishing E-Mail Nedir?

Siber saldırganların hedef aldıkları kurum, kuruluş veya şahıslara ait hassas verileri (kullanıcı adı, parola, kredi kartı bilgileri, kimlik bilgileri vb.) ele geçirme amacıyla oluşturulan sahte e-postalara Phishing e-mail(oltalama e-postası) adı verilir.

Devamını Oku
Kablosuz ağ yönlendiricisi
Siber Güvenlik

Ağdan Ağa Gezen Rus Casusları

Orjinal Makale :Russian Spies Jumped From One Network to Another Via Wi-Fi in an Unprecedented Hack - Andy Greenberg Bir ilk olarak, Rusya'nın APT28 isimli hacker grubu caddenin karşısındaki başka bir binada bulunan bir dizüstü bilgisayarı ele geçirerek bir casusluk hedefinin Wi-Fi ağını uzaktan ihlal etmiş gibi görünüyor.

Devamını Oku
 Merkezi ezan ses sistemi
Siber Güvenlik

İzmir’de Merkezi Ezan Sistemi Nasıl Hacklendi?

Kablosuz olarak ezan vaaz yayınlarını uzak bölgelere aktarmak için kullanılan merkezi ezan sistemi, ezan vaaz vericisi, mikrofonlar, ezan vaaz alıcısı, hoparlörler, anten ve kablolardan oluşur.

Devamını Oku
Europol, Ransomware Grupları Tarafından da Kullanılan VPNLab'ı Ele Geçirdi
Siber Güvenlik

Europol, Ransomware Grupları Tarafından da Kullanılan VPNLab'ı Ele Geçirdi

Siber dünyada büyük bir operasyon daha başarıyla sonuçlandı.

Devamını Oku
Tarım ve Orman Bakanlığı’na Ransomware Saldırısı
Siber Güvenlik

Tarım ve Orman Bakanlığı’na Ransomware Saldırısı

Bakanlıktan yapılan yazılı açıklamada, Tarım ve Orman Bakanlığının bilişim sistemlerine yapılan siber saldırı hakkında bilgi verildi.

Devamını Oku
Signal Mesajlaşma Uygulamasının Veritabanı Nasıl Çözülür?
Siber Güvenlik

Signal Mesajlaşma Uygulamasının Veritabanı Nasıl Çözülür?

Signal Messenger veritabanları, tüm işletim sistemlerinde (iOS, Android, Windows) farklı şekilde şifrelenir.

Devamını Oku
Ağ anahtarına bağlı ethernet kabloları
Siber Güvenlik

ARP MiTM DDOS Nedir?

ARP ( Adres Çözümleme Protokolü), bilgisayarlar, IP adresleri ve MAC adresleri arasında eşleme sağlayan bir network haberleşme prokolüdür.

Devamını Oku
Apple Kilit Modu nedir?
Siber Güvenlik

Apple Kilit Modu nedir?

Kilit Modu, pozisyonları veya yaptıkları iş nedeniyle en karmaşık dijital tehditlerden bazılarının hedefi olabilecek az sayıda kişi için tasarlanan, isteğe bağlı, olağan dışı bir korumadır.

Devamını Oku
Apple Cihazlarda Güvenlik Açığı
Siber Güvenlik

Apple 0day

Apple cihazlarını etkileyen 0Day Darkweb’de 2.5 Milyon Euro’ya satılıyor!

Devamını Oku
Bir Çok Kurum Hacklendi
Siber Güvenlik

Bir Çok Kurum Hacklendi

Garanti Bankası, QNB Finansbank, Turkcell, BEDAŞ, DSMART, Turktelekom, Vodafone kullanıcı bilgilerinin sızdırıldığı iddia ediliyor!

Devamını Oku
Tesla Hacklendi!
Siber Güvenlik

Beyaz şapkalı Hacker’lar Tesla’yı nasıl hackledi?

Güvenlik araştırmacıları, Tokyo’da düzenlenen Pwn2Own Automotive 2024 yarışmasının ilk gününde Tesla aracının modeminde bir zafiyet keşfederek toplamda 722.500 dolarlık ödül kazandı.

Devamını Oku
SIEM Nedir ?
Siber Güvenlik

SIEM Nedir ?

SIEM (Security Information and Event Management), Türkçe’ye çevrilmiş hali ile Güvenlik Bilgileri ve Olay Yönetimi, SIM (security information management)(güvenlik bilgi yönetimi) ve SEM (security event management)(güvenlik olay yönetimi) işlevlerini tek bir güvenlik yönetim sisteminde birleştiren bir güvenlik yönetim sistemidir.

Devamını Oku

Ransomware bülteni

Sızıntı sitelerine düşen kurumları her sabah e-postanızda görün

Son 24 saatte fidye yazılımı gruplarının yayımladığı kurumlar, en aktif gruplar, hedef alınan sektör ve ülkeler. İsterseniz haftalık ve aylık istatistik özetini de alın; her e-postadaki bağlantıyla tek tıkla çıkabilirsiniz.

Bülten kurumlara yöneliktir; Gmail, Hotmail, Outlook gibi kişisel adreslerle abone olunamaz.

Almak istediğiniz bültenler
Her sabah, son 24 saatte kaydedilen saldırılar
Her pazartesi, geçen haftanın istatistikleri
Her ayın ilk günü, geçen ayın istatistikleri