Network Yapılandırması Hizmeti
Network altyapısı, bir işletmenin tüm dijital operasyonlarının kesintisiz ve güvenli şekilde
çalışmasını sağlayan temel alt yapılardır. Yanlış planlanmış veya yetersiz yapılandırılmış bir
ağ altyapısı; bağlantı kopmaları, performans sorunları, güvenlik açıkları ve veri kayıplarına
kadar uzanan ciddi riskler doğurur. Dr Disk Lab olarak bu riskleri ortadan kaldırmak
amacıyla kurumsal seviyede network yapılandırma hizmetleri sunuyoruz.
Hizmet süreci, yalnızca cihaz kurulumundan ibaret değildir. Ağ mimarisi; işletmenin mevcut
yapısı, kullanıcı sayısı, veri trafiği, güvenlik gereksinimleri ve gelecekteki büyüme hedefleri
göz önünde bulundurularak planlanır. Bu sayede sürdürülebilir, ölçeklenebilir ve güvenli bir
network altyapısı oluşturulur.
Network Yapılandırması Kapsamı
Dr Disk Lab olarak sunduğumuz network yapılandırma hizmetimiz aşağıdaki başlıkları
kapsar:
- Mevcut ağ altyapısının detaylı analizi
- Fiziksel ve mantıksal ağ mimarisinin planlanması
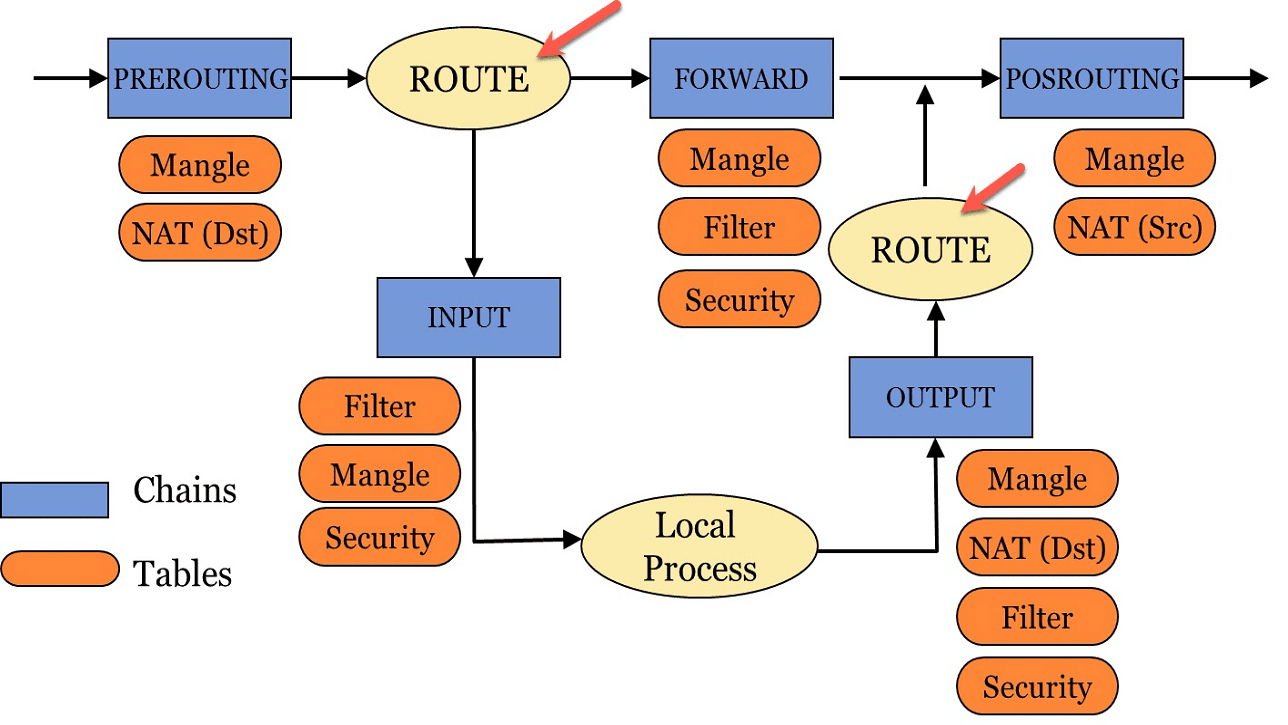
- Switch, router ve firewall cihazlarının profesyonel konfigürasyonu
- IP adresleme, subnet ve VLAN yapılandırmaları
- Kablolu ve kablosuz ağ altyapısının kurulumu ve optimizasyonu
- VPN ve uzaktan erişim çözümlerinin yapılandırılması
- Ağ güvenliği politikalarının oluşturulması
- Performans, trafik ve erişim kontrolü ayarları
Ağ Güvenliği ve Veri Koruma
Network altyapıları, siber saldırılar ve yetkisiz erişimler açısından kritik hedeflerdir. Bu
nedenle ağ güvenliği, yapılandırma sürecinin ayrılmaz bir parçası olarak ele alınır. Firewall
kuralları, erişim yetkilendirmeleri ve güvenli bağlantı çözümleri ile ağ trafiği kontrol altına
alınır. Böylece hem iç hem de dış kaynaklı tehditlere karşı koruma sağlanır.
Performans ve İş Sürekliliği
Yoğun veri trafiği olan ortamlarda performans problemleri, iş süreçlerini doğrudan etkiler. Dr
Disk Lab, ağ üzerindeki darboğazları tespit ederek veri akışını optimize eder. Bu sayede
çalışanlar, sunucular ve sistemler arasında hızlı ve stabil bir iletişim sağlanır. Kesintisiz
çalışan bir network altyapısı, iş sürekliliğinin temelini oluşturur.
Kurumsal Yapılar için Uygun Ağ Yapılandırma Çözümleri
Ofisler, KOBİ’ler ve çok lokasyonlu firmalar için özel olarak planlanan network çözümleri;
merkezi yönetim, güvenli uzaktan erişim ve ölçeklenebilir yapı avantajı sunar. Mevcut
altyapının iyileştirilmesi veya sıfırdan ağ kurulumu süreçleri, işletmenin ihtiyaçlarına göre
şekillendirilir.
Dr Disk Lab, network yapılandırması hizmetinde teknik uzmanlık, güvenlik bilinci ve
kurumsal IT deneyimini bir araya getirerek işletmelere uzun vadeli çözümler sunar.
Nasıl ilerliyoruz?
- Keşif ve analiz: Mevcut cihazlar, kablolama, kullanıcı ve cihaz sayısı, uygulama trafiği ve güvenlik gereksinimleri belgelenir.
- Tasarım: IP planı, VLAN ayrımı (kurumsal, misafir, kamera, sunucu, yönetim), yedekli bağlantılar ve uzaktan erişim mimarisi hazırlanır; cihaz önerileri bütçeye göre sunulur.
- Kurulum ve geçiş: Yapılandırma iş saatleri dışında ya da aşamalı olarak devreye alınır; mevcut çalışmayı kesintiye uğratmayacak bir geçiş planı izlenir.
- Belgeleme ve devir: Ağ şeması, cihaz listesi, parola ve erişim politikası ile yapılandırma yedekleri teslim edilir; ekibinize kısa bir devir eğitimi verilir.
Sık karşılaştığımız yapılandırma hataları
- Tüm cihazların tek düz ağda olması: bir çalışan bilgisayarına bulaşan zararlı, kamera ve sunuculara doğrudan ulaşabilir.
- Misafir Wi-Fi'nin kurumsal ağdan ayrılmamış olması.
- Varsayılan parolayla çalışan switch, router ve erişim noktaları.
- Belgelenmemiş yapılandırma: cihaz arızalandığında ağın nasıl kurulduğunu kimse bilmiyor.
- Yedeksiz tek internet hattı ve tek güvenlik duvarı.
Veri koruma ile ilişkisi
Yanlış tasarlanmış bir ağ, fidye yazılımının yayılma hızını ve yedeklere ulaşıp ulaşamayacağını belirler. Ağ yapılandırmasını kurumsal ağ güvenliği ve kurumsal yedekleme hizmetlerimizle birlikte planladığımızda, yedek sunucuları ayrı bir segmentte ve erişimi sınırlandırılmış şekilde konumlandırıyoruz.