Siber Güvenlik
Bir Çok Kurum Hacklendi
Garanti Bankası, QNB Finansbank, Turkcell, BEDAŞ, DSMART, Turktelekom, Vodafone kullanıcı bilgilerinin sızdırıldığı iddia ediliyor!
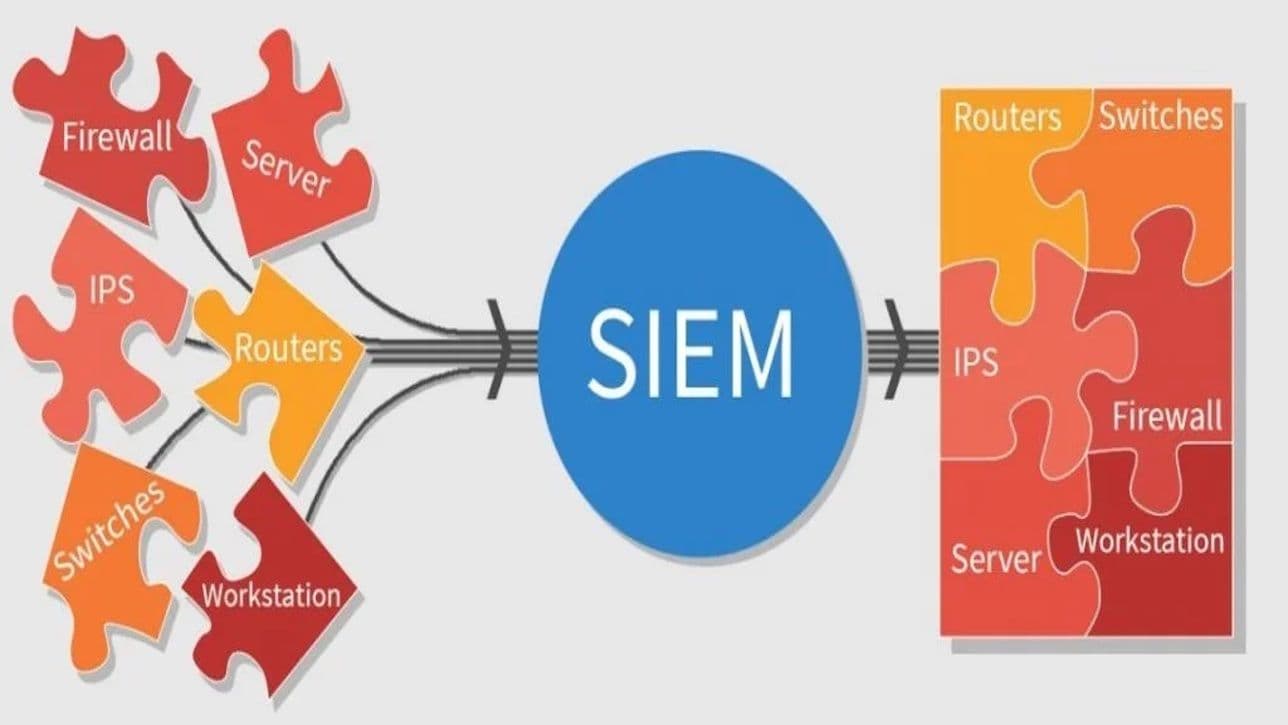
Tarih 02.06.2021’i gösterirken bir çok underground sitesinden peş peşe Türk vatandaşlarına ait verilerden oluşan bilgiler dolaşıma sokuldu. Son zamanlar yaşanan hack vakaları, kişisel verilerin korunamamasından dolayı ciddi endişelere sebebiyet verirken, siber saldırılardan korunmak için üretilen çözümlerin de güvenilirliğini sorgulattı. Sistemleri korumakta yetersiz kalan DLP, SOAR, SIEM, DFIR vb. teknolojilerin yeniden gözden geçirilmesi, siber saldırılara karşı alınması gereken önlemlere farklı bir bakış açısı ile yeniden değerlendirilmesinin kaçınılmaz olduğu ortaya çıktı.
Siber korsanların bu bilgileri ne şekilde ele geçirdiği henüz tespit edilemezken, bu konuda henüz resmi bir açıklama gelmemesi de vatandaşları paniğe sevk ediyor. Yaşanılan olaylarda sonra birinci ağızdan her hangi bir yalanlama olmaması verilerin gerçekten siber korsanlar tarafından ele geçirildiği yönünde oluşan düşünceleri pekiştiriyor. Daha önce de yaşanan pek çok hacking vakasından sonra ilgili kurumların bir süre sessizliğini koruduğu, aradan belli bir süre geçtikten sonra yaşanan hack vakalarını doğruladıkları akla geldiğinde bu vakalarda da aynı şeyin yaşanacağı izlenimini oluşturuyor.

Hangi Kurumdan Ne Kadar Veri Sızdırıldı?
Veri ihlaline uğrayan kurumlar arasında bankalar, Türkiye’nin önde gelen telekomünikasyon firmaları, enerji dağıtım şirketleri, üniversiteler gibi verinin maksimum düzeyde korunması gereken kurumlar yer alıyor. Bunların en büyüğü ve ilgi çekeni ise Turkcell’e ait veritabanı olduğu iddia edilen paylaşımlardı. İddiaya göre Turkcell’e ait 31 milyon kullanıcı kaydının olduğu veritabanı 10.000$ karşılığında satışa sunuldu. GARANTI BBVA’ya ait 1500, QNB FINANS BANK’a ait 2,8 milyon, BEDAŞ Elektrik Dağıtım Kurumu’na ait 310 Bin, DSMART’a ait 1.2 Milyon, Turkcell, Vodafone, Turktelekom firmalarına ait karışık 1 milyon, nerden ele geçirildiği henüz tespit edilemeyen ve içerisinde 3.2 milyon Türk vatandaşına ait veri 24 saat içerisinde raidforum adlı illegal platform üzerinden paylaşıldı. Raidforum’da “”cetinkaya”” kullanıcı adına sahip bir forum kullanıcısı, bahsi geçen kurumlara ait kullanıcı bilgilerini sızdırdığını, istenildiği takdirde bu bilgilerin tümünü satabileceğini belirtti. E-posta adresi ve XMPP serverlar aracılığı ile gizli görüşmeler gerçekleştirmek için kullanıldığı bilinen Jabber platformunu kullandığı dikkatleri çeken kullanıcı, “”Türklerin ruh sağlığı ile oynamaya devam ediyorum”” ifadelerini kullandı.
Yasadışı paylaşımların yapıldığı forumdan elde edilen bilgilere göre paylaşılan kişisel veriler; TcNo, TelAdet, TelNo, Kontorstatus, Status, TlBilgi, Aciklama, ADI, SOYADI, ILKSOYADI, ANAADI, BABAADI, CINSIYETI, DOGUMYERI, DOGUMTARIHI, NUFUSILI, NUFUSILCESI, ADRESIL, ADRESCADDE, ADRESILCE, MUHTARLIKADI, KAPINO ve DAIRENO gibi vatandaşlara ait son derece kritik bilgiler içerdiği tespit edildi. Daha önce Türkiye’ye ait benzerine rastlanmamış olan bu veri sızıntısı, kendi içinde bir çok güvenlik sorunu içermesi sebebi ile önümüzdeki günlerde de çok konuşulacak gibi duruyor. Kamu çalışanları, bürokratlar, kolluk kuvvetleri gibi spesifik kademelerde bulunan kişilere ait verileri de barındırması sebebiyle ciddi güvenlik sorunları olan bir veri sızıntısıdır.
Yetkililerin henüz bir açıklama yapmamış olması şaşkınlığını korurken, konu ile ilgilenen siber güvenlik araştırmacılarından elde edilen bilgiler sosyal medya hesapları üzerinde tartışmaya açılmış durumda. KVKK’nın, veri ihlallerinde ismi geçen kurumlara yönelik uygulayacağı yaptırımlar da gündem konusu.
Sonrasında ne oldu?
2021'deki bu sızıntı iddialarının bir kısmı eski veri tabanlarının yeniden paketlenmesi çıktı; bir kısmı ise gerçek ve güncel veriler içeriyordu. Sonraki yıllarda Türk vatandaşlarına ait kimlik, adres ve telefon verilerinin yeraltı forumlarında dolaşımı sürdü ve bu veriler sahte banka araması, SIM kart kopyalama ve kimlik avı dolandırıcılıklarında kullanıldı. Kişisel Verileri Koruma Kurulu, ihlali geç bildiren ya da yeterli önlem almayan kurumlara idari para cezaları uyguladı; ancak dolaşıma giren verinin geri çağrılması mümkün değil.
Vatandaş ne yapabilir?
- Banka, operatör ya da kamu kurumu adına arayan kişiye hiçbir parola, SMS kodu ya da kart bilgisi vermeyin; kurumlar bunları telefonla istemez.
- e-Devlet ve bankacılık uygulamalarında iki aşamalı doğrulamayı açın; e-Devlet'te "Son giriş kayıtları" bölümünü ara sıra kontrol edin.
- Operatörünüzden SIM kart değişikliği için ek güvenlik (şube zorunluluğu ya da parola) isteyin.
- Aynı parolayı birden fazla serviste kullanmayın; sızan bir parola diğer hesaplarınızı da açar.
Kurumlar için
Veri ihlali yalnızca büyük şirketlerin sorunu değil. Müşteri listesi tutan her işletme, KVKK kapsamında ihlali 72 saat içinde bildirmekle yükümlüdür. Hangi verinin, hangi yoldan sızdığını teknik olarak belirlemek için siber saldırı müdahalesi ve adli bilişim ekiplerimizden destek alabilirsiniz.
İlgili hizmetler: siber güvenlik hizmetleri
Son güncelleme: