Siber Güvenlik

Beyaz şapkalı Hacker’lar Tesla’yı nasıl hackledi?
Tesla Hacklendi!

Güvenlik araştırmacıları, Tokyo’da düzenlenen Pwn2Own Automotive 2024 yarışmasının ilk gününde Tesla aracının modeminde bir zafiyet keşfederek toplamda 722.500 dolarlık ödül kazandı. WhiteHat Hacker’lar tarafından sıfır gün (zero-day) olarak adlandırılan tam 24 yeni güvenlik açığı keşfedildi.

Synacktiv ekibi, Tesla aracının modemine root erişimi elde etmek için 3 sıfır gün güvenlik açığı birleştirerek 100.000 dolar kazandı. Bu, güvenlik araştırmacıların cihaz üzerinde tam kontrol elde etmelerine ve sistemin ihlal edilebilirliğini göstermelerine olanak tanıdı.

Synacktiv, Ubiquiti Connect Home şarj istasyonu ve JuiceBox 40 Smart Home şarj cihazı için iki benzersiz güvenlik açığı zincirini kullanarak ek 120.000 dolar kazandı. Bu saldırılar aynı zamanda elektrikli araçlar için popüler şarj cihazı modellerinde ciddi güvenlik sorunlarını da gösterdi.

ChargePoint Home Flex Home şarj cihazını hedef alan başka bir exploit zinciri zaten biliniyordu, ancak yine de ekip için 16.000 dolar daha kazandırdı. Toplamda, Synacktiv ekibi ilk gününde 295.000 dolar ödül kazandı.

Güvenlik araştırmacıları ayrıca, diğer üreticilerin tamamen güncellenmiş elektrikli araç şarj istasyonları ve multimedya sistemlerini başarıyla hacklediler. Örneğin, NCC Group EDG ekibi, Pioneer DMH-WT7600NEX multimedya sistemi ve Phoenix Contact CHARX SEC-3100 Home şarj cihazını hacklemek için sıfır gün güvenlik açıklarını kullanarak 70.000 dolar kazandı ve turnuva sıralamasında ikinci oldu.

Pwn2Own’ın ilk gününün sonuçları, elektrikli araç alanındaki modern yazılım ve donanımların dahi ciddi güvenlik açıklarına sahip olduğunu gösteriyor. Bununla birlikte, bu tür zafiyetlerin zamanında tespiti ve düzeltilmesi mümkündür, yeter ki onlarca hacker bir araya getirilsin ve belirli bir hedef konulsun.

Pwn2Own’da gösterilen exploitlerin ardından üreticilere, Trend Micro şirketinin Zero Day Initiative kapsamında keşfedilen zafiyetlerin detaylarının halka açıklanmadan önce 90 gün içinde güvenlik düzeltmeleri yapmaları için süre verildi.

Pwn2Own Automotive 2024 bu hafta Tokyo’da, Automotive World konferansı kapsamında gerçekleşiyor. Güvenlik araştırmacıları, yarışma süresince çeşitli otomotiv teknolojilerini, multimedya sistemlerini, otomobil işletim sistemlerini, şarj istasyonlarını ve benzerlerini hedef alacaklar.

Birinci ödül, VCSEC, gateway veya otonom sürüş sistemlerinde sıfır gün zafiyetlerinin gösterilmesi durumunda verilecek 200.000 dolarlık bir ödül ve bir Tesla Model 3 araç.

Geçen yıl, Pwn2Own Vancouver 2023 yarışmasında, güvenlik araştırmacıları toplamda 27 sıfır gün zafiyeti ve birkaç ek exploit zinciri göstererek 1.035.000 dolarlık ödül ve bir Tesla Model 3 aracı kazandı.

Bu yarışmalar neden önemli?

Pwn2Own'un mantığı basittir: üretici, ürünündeki açığı suçlulardan önce araştırmacıların bulması için ödül koyar; bulunan her açık yarışma sonrasında gizli tutulur ve yama çıkana kadar yayımlanmaz. Tesla'nın yıllardır yarışmaya araç ve bileşenlerini getirmesi, araçtaki modem, bilgi-eğlence sistemi ve şarj ünitesinin birer ağ cihazı olduğunu kabul etmesidir. 2024'te bulunan açıkların büyük bölümü yarışmadan sonraki aylarda yazılım güncellemeleriyle kapatıldı; yarışma 2025'te de sürdü ve yine araç üreticilerinin bileşenlerinde onlarca yeni açık gösterildi.

Kurumlar için karşılığı

Araç dahil her bağlı cihaz, kurum ağının bir parçasıdır. Bir şirket aracının bilgi-eğlence sistemi, kablosuz ağ üzerinden ofis ağına erişiyorsa saldırı yüzeyinin parçasıdır. Pwn2Own'un kurumsal karşılığı düzenli sızma testi ve zafiyet taramasıdır: açıkları saldırgandan önce bulmak için yapılan kontrollü saldırı. Fark, ödülün para değil, kapatılmış açık olmasıdır.


İlgili hizmetler: zafiyet taraması · siber güvenlik hizmetleri

Son güncelleme:
İlgili Makaleler

Tümünü Gör
API BOLA Testi: BOLA/IDOR Yetkilendirme Hataları Nasıl Test Edilir?
Siber Güvenlik

API BOLA Testi: BOLA/IDOR Yetkilendirme Hataları Nasıl Test Edilir?

API BOLA testi, bir uygulama programlama arayüzünün (API) gelen isteklerdeki nesne kimliklerini (ID, UUID, dosya adı veya hesap numarası gibi) işlerken, isteği gönderen kimliği doğrulanmış kullanıcının ilgili nesne üzerinde o işlemi yapmaya gerçekten yetkili olup olmadığını sunucu tarafında doğrulayıp doğrulamadığını kontrol etme sürecidir.

Devamını Oku
Sızma Testi Fiyatını Neler Belirler? Kapsam, Süre, Raporlama ve Yeniden Test
Siber Güvenlik

Sızma Testi Fiyatını Neler Belirler? Kapsam, Süre, Raporlama ve Yeniden Test

Sızma testi fiyatını etkileyen faktörler; test edilecek varlıkların sayısı, altyapının teknik karmaşıklığı, test yaklaşımı (Black Box, Gray Box, White Box), harcanacak uzman gün eforu ve raporlama detay seviyesi gibi birçok teknik ve operasyonel kritere dayanmaktadır.

Devamını Oku
Kurumsal Ağlarda Zero Trust (Sıfır Güven) Mimarisi ve Ağ Segmentasyonu
Sistem ve Ağ

Kurumsal Ağlarda Zero Trust (Sıfır Güven) Mimarisi ve Ağ Segmentasyonu

Modern kurumların hibrit çalışma modellerine geçmesi ve bulut mimarilerini benimsemesi, geleneksel güvenlik sınırlarını ortadan kaldırmıştır.

Devamını Oku
Dizüstü bilgisayarda e-posta gelen kutusu
Siber Güvenlik

Kurumsal E-Posta Oltalama Saldırıları ve Çalışan Güvenlik Testleri Rehberi

Dijitalleşen iş dünyasında kurumların karşı karşıya kaldığı siber tehditler her geçen gün daha karmaşık ve hedefli hale gelmektedir.

Devamını Oku
Sunucu odasında kablolu sistem kabinleri
Siber Güvenlik

Kurumsal Ağlarda Active Directory ve Domain Controller Sızma Testi (Pentest) Metodolojisi

Kurumsal şirketlerin dijital altyapılarında yönetim kolaylığı, merkezi kimlik doğrulaması ve kaynak erişim kontrolü denildiğinde akla gelen ilk ve en yaygın mimari Active Directory (AD) yapısıdır.

Devamını Oku
Ekranda uygulama kodu inceleyen geliştirici
Siber Güvenlik

Web Uygulamalarında OWASP Top 10 Zafiyet Taraması Süreçleri

OWASP Top 10 zafiyet taraması, web uygulamalarında, SaaS platformlarında ve kurumsal portallarda en sık rastlanan ve en kritik risk oluşturan 10 siber güvenlik açığının tespit edilmesi, analiz edilmesi ve giderilmesi sürecidir.

Devamını Oku
Mobil Veri Kurtarma Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi
Siber Güvenlik

Mobil Veri Kurtarma ve Adli Bilişim Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi

Dışarıdan bakıldığında bir van. İçinde tam teşekküllü bir veri kurtarma ve dijital adli inceleme laboratuvarı. Cihaz size geliyor; siz beklemiyorsunuz.

Devamını Oku
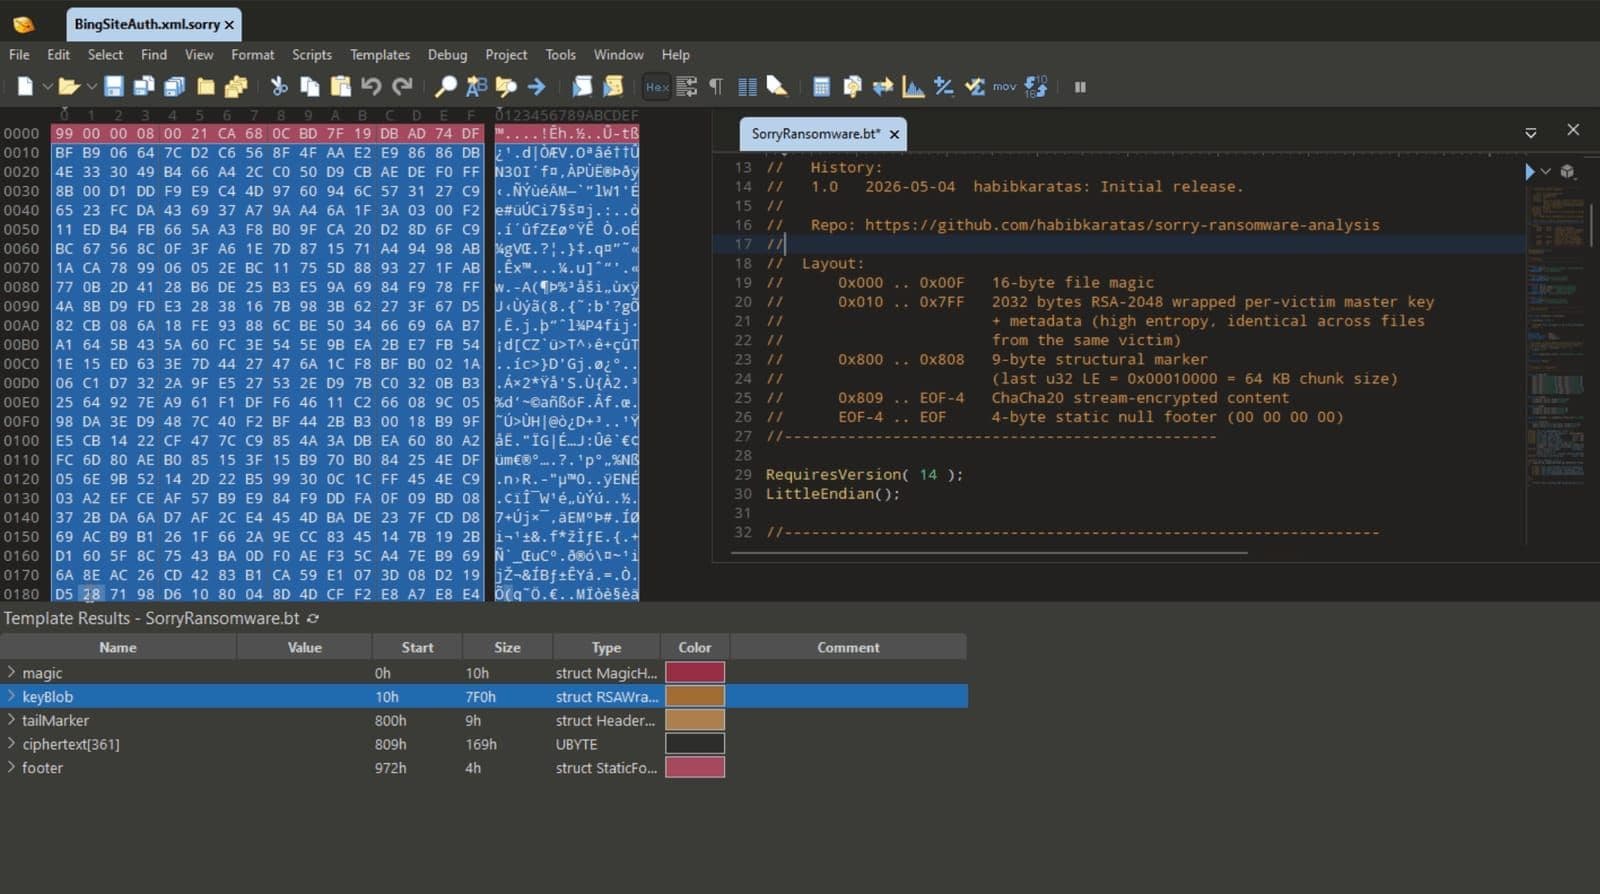
Sorry Ransomware Analizi: cPanel CVE-2026-41940 Açığıyla Yayılan Yeni `.sorry` Uzantılı Fidye Yazılımı
Siber Güvenlik

Sorry Ransomware Analizi: cPanel CVE-2026-41940 Açığıyla Yayılan Yeni .sorry Uzantılı Fidye Yazılımı

Özet : Nisan 2026 sonunda CVE-2026-41940 numaralı kritik cPanel & WHM kimlik doğrulama bypass açığı (CVSS 9.8) aktif olarak istismar edilmeye başlandı.

Devamını Oku
Kurumsal Siber Güvenlik Çözümleri ve Tehdit Yönetimi
Siber Güvenlik

Kurumsal Siber Güvenlik Çözümleri ve Tehdit Yönetimi

Günümüzün dijital iş dünyasında, kurumsal siber güvenlik stratejik bir öncelik haline gelmiştir.

Devamını Oku
Acronis Bulut Yedekleme Çözümleri
Veri Güvenliği

Acronis Bulut Yedekleme Çözümleri

Veri Güvenliği ve İş Sürekliliği Dijital dönüşüm çağında veriler, işletmelerin en değerli varlıkları haline gelmiştir.

Devamını Oku
Dizüstü bilgisayara takılı USB bellek
Adli Bilişim

USBSTOR Kayıtları: Adli Bilişim Perspektifinden Detaylı Teknik Analiz

USBSTOR kayıtları, Windows işletim sistemlerinde USB depolama cihazlarının bağlantılarını, kullanımlarını ve özelliklerini belirlemek için kritik öneme sahip adli bilişim artifactlarıdır.

Devamını Oku
Fortinet
Siber Güvenlik

FortiGate Cihazlarına Ait Veriler Sızdırıldı !

Veriler, ilk defa bu ay sosyal medyada ve hacker formlarında yer alan yeni bir hacker grubu olan "Belsen Group" tarafından sızdırıldı. Grup, kendilerini tanıtmak için bir Tor Web sitesi oluşturdu.

Devamını Oku
Klavye üzerinde asma kilit
Ransomware

Aralık 2024 Fidye Yazılımı Trendleri: Yeni Tehditler, Saldırı Teknikleri ve Güvenlik Önerileri

İş bu yazının hazırlanmasında " CYFIRMA tarfından hazırlanan "TRACKING RANSOMWARE : DECEMBER 2024" başlılı blog yazısından yararlanılmıştır. İlgili yazı için tıklanıyınız.

Devamını Oku
HackRF One Device
Siber Güvenlik

HackRF One

HackRF One, Great Scott Gadgets tarafından geliştirilen, açık kaynaklı bir Yazılım Tanımlı Radyo (SDR) cihazıdır.

Devamını Oku
Kripto para madeni paraları
Siber Güvenlik

Kuzey Koreli Hackerların 308 Milyon Dolarlık Vurgunu

Kuzey Koreli hacker grubu TraderTraitor, Japonya merkezli Bitcoin.DMM.com şirketinden 308 milyon dolar değerinde kripto para çalarak siber suç dünyasında yankı uyandıran bir saldırıya imza attı.

Devamını Oku
Akıllı telefonda e-posta bildirimi
Siber Güvenlik

Phishing E-Mail Nedir?

Siber saldırganların hedef aldıkları kurum, kuruluş veya şahıslara ait hassas verileri (kullanıcı adı, parola, kredi kartı bilgileri, kimlik bilgileri vb.) ele geçirme amacıyla oluşturulan sahte e-postalara Phishing e-mail(oltalama e-postası) adı verilir.

Devamını Oku
Kablosuz ağ yönlendiricisi
Siber Güvenlik

Ağdan Ağa Gezen Rus Casusları

Orjinal Makale :Russian Spies Jumped From One Network to Another Via Wi-Fi in an Unprecedented Hack - Andy Greenberg Bir ilk olarak, Rusya'nın APT28 isimli hacker grubu caddenin karşısındaki başka bir binada bulunan bir dizüstü bilgisayarı ele geçirerek bir casusluk hedefinin Wi-Fi ağını uzaktan ihlal etmiş gibi görünüyor.

Devamını Oku
 Merkezi ezan ses sistemi
Siber Güvenlik

İzmir’de Merkezi Ezan Sistemi Nasıl Hacklendi?

Kablosuz olarak ezan vaaz yayınlarını uzak bölgelere aktarmak için kullanılan merkezi ezan sistemi, ezan vaaz vericisi, mikrofonlar, ezan vaaz alıcısı, hoparlörler, anten ve kablolardan oluşur.

Devamını Oku
Europol, Ransomware Grupları Tarafından da Kullanılan VPNLab'ı Ele Geçirdi
Siber Güvenlik

Europol, Ransomware Grupları Tarafından da Kullanılan VPNLab'ı Ele Geçirdi

Siber dünyada büyük bir operasyon daha başarıyla sonuçlandı.

Devamını Oku
Tarım ve Orman Bakanlığı’na Ransomware Saldırısı
Siber Güvenlik

Tarım ve Orman Bakanlığı’na Ransomware Saldırısı

Bakanlıktan yapılan yazılı açıklamada, Tarım ve Orman Bakanlığının bilişim sistemlerine yapılan siber saldırı hakkında bilgi verildi.

Devamını Oku
Signal Mesajlaşma Uygulamasının Veritabanı Nasıl Çözülür?
Siber Güvenlik

Signal Mesajlaşma Uygulamasının Veritabanı Nasıl Çözülür?

Signal Messenger veritabanları, tüm işletim sistemlerinde (iOS, Android, Windows) farklı şekilde şifrelenir.

Devamını Oku
Ağ anahtarına bağlı ethernet kabloları
Siber Güvenlik

ARP MiTM DDOS Nedir?

ARP ( Adres Çözümleme Protokolü), bilgisayarlar, IP adresleri ve MAC adresleri arasında eşleme sağlayan bir network haberleşme prokolüdür.

Devamını Oku
Apple Kilit Modu nedir?
Siber Güvenlik

Apple Kilit Modu nedir?

Kilit Modu, pozisyonları veya yaptıkları iş nedeniyle en karmaşık dijital tehditlerden bazılarının hedefi olabilecek az sayıda kişi için tasarlanan, isteğe bağlı, olağan dışı bir korumadır.

Devamını Oku
Apple Cihazlarda Güvenlik Açığı
Siber Güvenlik

Apple 0day

Apple cihazlarını etkileyen 0Day Darkweb’de 2.5 Milyon Euro’ya satılıyor!

Devamını Oku
Bir Çok Kurum Hacklendi
Siber Güvenlik

Bir Çok Kurum Hacklendi

Garanti Bankası, QNB Finansbank, Turkcell, BEDAŞ, DSMART, Turktelekom, Vodafone kullanıcı bilgilerinin sızdırıldığı iddia ediliyor!

Devamını Oku

Ransomware bülteni

Sızıntı sitelerine düşen kurumları her sabah e-postanızda görün

Son 24 saatte fidye yazılımı gruplarının yayımladığı kurumlar, en aktif gruplar, hedef alınan sektör ve ülkeler. İsterseniz haftalık ve aylık istatistik özetini de alın; her e-postadaki bağlantıyla tek tıkla çıkabilirsiniz.

Bülten kurumlara yöneliktir; Gmail, Hotmail, Outlook gibi kişisel adreslerle abone olunamaz.

Almak istediğiniz bültenler
Her sabah, son 24 saatte kaydedilen saldırılar
Her pazartesi, geçen haftanın istatistikleri
Her ayın ilk günü, geçen ayın istatistikleri