Adli Bilişim
En İyi Adli Bilişim Araçları Listesi
Dijital adli bilişim, bilgisayar, telefon, sunucu ve ağ üzerindeki verilerin delil niteliğini bozmadan toplanması, incelenmesi ve raporlanmasıyla uğraşan disiplindir. Mahkemeler, kolluk kuvvetleri, şirketlerin iç soruşturma birimleri ve bağımsız bilirkişiler bu süreçte aynı soruları sorar: Bulgu nereden geldi, nasıl toplandı, değiştirilmediği nasıl kanıtlanıyor?
Bu soruları yanıtlayan araçlar tek bir "her şeyi yapan program" değildir. Her biri incelemenin belirli bir aşamasına odaklanan yazılım ailelerinden oluşur. Aşağıdaki liste, 2026 itibarıyla sahada en yaygın kullanılan ücretli ve ücretsiz araçları kategorilerine göre toplar. Amaç, hangi aracın ne işe yaradığını genel hatlarıyla anlatmaktır; bir inceleme yürütme kılavuzu değildir.
Yazı ilk kez 2024'te yayımlandı. Ekim 2026'da üretici değişiklikleri, yeni sürümler ve artık geliştirilmeyen ürünler göz önüne alınarak yenilendi.
Bir bakışta liste
| Araç | Alan | Lisans | Platform |
|---|---|---|---|
| FTK Imager | Disk ve bellek imajı | Ücretsiz, Pro sürümü ücretli | Windows |
| Autopsy ve The Sleuth Kit | Disk incelemesi | Ücretsiz, açık kaynak | Windows, Linux, macOS |
| OpenText EnCase Forensic | Disk incelemesi | Ücretli | Windows |
| X-Ways Forensics | Disk incelemesi | Ücretli | Windows |
| Magnet AXIOM | Bilgisayar, mobil, bulut | Ücretli | Windows |
| Belkasoft X | Bilgisayar, mobil, bellek | Ücretli | Windows |
| ProDiscover Forensics | Disk incelemesi | Ücretli | Windows |
| KAPE | Triyaj ve artefakt toplama | Ücretsiz, ticari kullanım lisanslı | Windows |
| Velociraptor | Uç nokta görünürlüğü ve toplu toplama | Ücretsiz, açık kaynak | Windows, Linux, macOS |
| Registry Recon | Kayıt defteri incelemesi | Ücretli | Windows |
Disk imajı alma
1. FTK Imager

FTK Imager, bir diskin ya da bölümün bit düzeyinde kopyasını alıp bu kopyanın özet değerini (hash) hesaplayan ücretsiz bir araçtır. Aracı geliştiren AccessData 2020'de Exterro tarafından satın alındı; bugün Exterro FTK Imager adıyla dağıtılıyor. Eylül 2025'te canlı şifre çözme ve iOS toplama gibi ek yetenekler içeren ücretli FTK Imager Pro sürümü duyuruldu, ücretsiz sürüm dağıtılmaya devam ediyor.
| Özellik | Açıklama |
|---|---|
| İmaj biçimleri | E01, ham (dd), SMART ve AFF biçimlerinde imaj üretir; imajı bölümlere ayırabilir. |
| Bütünlük doğrulama | İmaj alırken MD5 ve SHA-1 özetlerini hesaplar ve kaynakla karşılaştırır. |
| Bellek dökümü | Çalışan bir Windows sisteminin RAM içeriğini dosyaya yazabilir. |
| Salt okunur ön izleme | Diskleri ve imajları değiştirmeden gezinmeye ve dosyaları dışa aktarmaya izin verir. |
| Platform | Yalnızca Windows'ta çalışır. Linux ve macOS disklerini incelemek için disk bir Windows iş istasyonuna yazma engelleyici üzerinden bağlanır. |
Artıları: ücretsiz, hafif, taşınabilir sürümü var, imaj biçimleri sektör standardı.
Eksileri: analiz aracı değildir; yalnızca toplama ve ön izleme yapar. Ayrıntılı inceleme için FTK, Autopsy, EnCase veya X-Ways gibi bir platform gerekir.
Kapsamlı disk inceleme platformları
2. Autopsy ve The Sleuth Kit

The Sleuth Kit, disk imajlarını dosya sistemi düzeyinde çözümleyen açık kaynaklı bir komut satırı kütüphanesidir. Autopsy, bu kütüphanenin üzerine kurulu grafik arayüzlü inceleme platformudur. Geliştirme 2023'ten beri Sleuth Kit Labs çatısı altında sürüyor ve 4.x serisi düzenli güncelleniyor.
| Özellik | Açıklama |
|---|---|
| Modüler işleme | Anahtar kelime arama, hash eşleştirme, web ve e-posta artefaktları, EXIF, zaman çizelgesi gibi işlemleri eklenti modülleriyle çalıştırır. |
| Çoklu kullanıcı | PostgreSQL ve Solr ile birden fazla incelemecinin aynı vakada çalışabildiği kurulum desteklenir. |
| Dosya sistemi desteği | NTFS, FAT, exFAT, ext2/3/4, HFS+, APFS ve YAFFS2 dahil geniş bir yelpaze. |
| Mobil veri | Android cihazlardan alınan imajları temel düzeyde çözümler. |
| Platform | Windows kurulum paketi; Linux ve macOS için de derlenmiş sürümler sağlanır. |
Artıları: ücretsiz ve açık kaynak, eğitimlerde ve küçük laboratuvarlarda standart, raporlama kabul görür.
Eksileri: büyük vakalarda ticari araçlara göre yavaştır; şifreli kapsayıcılar ve güncel mobil uygulama veri tabanları için ek araç gerekir.
3. OpenText EnCase Forensic

EnCase, 1990'ların sonundan bu yana mahkemelerde en çok atıf alan ticari inceleme yazılımlarından biridir. Üreticisi Guidance Software 2017'de OpenText tarafından satın alındı; ürün bugün OpenText EnCase Forensic adıyla sürdürülüyor. Yaygın kullanılan E01 imaj biçimi bu üründen doğmuştur.
| Özellik | Açıklama |
|---|---|
| Delil işleme | Disk, bellek, mobil ve bulut kaynaklı verileri tek vaka altında toplar ve dizinler. |
| EnScript | Tekrarlanan işlemleri otomatikleştiren, topluluk tarafından paylaşılan betik dili. |
| Şifreli veri | BitLocker, FileVault ve yaygın kapsayıcı biçimleri için anahtar bilindiğinde erişim sağlar. |
| Raporlama | Mahkemeye sunuma uygun, şablonlanabilir rapor çıktıları üretir. |
| Sertifikasyon | EnCE sertifikası sektörde tanınan bir yetkinlik göstergesidir. |
Artıları: mahkeme kabulü ve kurumsal destek güçlü, büyük veri kümelerinde kararlı.
Eksileri: lisans ve bakım maliyeti yüksek; arayüz ve iş akışı öğrenme süresi ister.
4. X-Ways Forensics

Alman X-Ways Software Technology AG tarafından geliştirilen X-Ways Forensics, WinHex onaltılık düzenleyicisinin üzerine kurulu bir inceleme platformudur. Rakiplerine göre çok daha az sistem kaynağı tüketmesi ve USB bellekten çalıştırılabilmesiyle bilinir.
| Özellik | Açıklama |
|---|---|
| İmaj ve klonlama | Disk klonlama, imaj alma ve imajları birleştirme işlevleri yerleşiktir. |
| Dosya kurtarma | Dosya sistemi kayıtlarından ve imza tabanlı taramadan silinmiş dosyaları çıkarır. |
| Derin analiz | Onaltılık görünüm, dosya sistemi veri yapıları, kayıt defteri görüntüleyici ve zaman çizelgesi tek ekranda. |
| X-Tensions | Üçüncü taraf eklentilerle işlevlerin genişletilmesini sağlayan arayüz. |
| Lisanslama | Donanım anahtarı ile lisanslanır; genel erişime açık deneme sürümü sunulmaz. |
Artıları: hızlı ve hafif, lisans bedeli büyük rakiplerinden düşük, çok sayıda dosya sistemi desteği.
Eksileri: arayüz yoğundur ve öğrenme eğrisi diktir; mobil ve bulut incelemesi ürün kapsamı dışındadır.
5. Magnet AXIOM

Magnet AXIOM, bilgisayar, mobil cihaz ve bulut hesaplarından gelen verileri tek vaka altında birleştiren ticari bir platformdur. Ham dosya yapısı yerine "artefakt" yaklaşımını öne çıkarır: sohbet kayıtları, tarayıcı geçmişi, konum verileri gibi anlamlı kalemler doğrudan kategorilenmiş biçimde sunulur.
| Özellik | Açıklama |
|---|---|
| Çok kaynaklı vaka | Disk imajı, telefon çıkarımı ve bulut verisi aynı zaman çizelgesinde incelenir. |
| Artefakt kütüphanesi | Yüzlerce uygulama ve işletim sistemi artefaktı için hazır ayrıştırıcılar. |
| Bağlantı analizi | Kişiler, cihazlar ve hesaplar arasındaki ilişkileri görselleştirir. |
| AXIOM Cyber | Kurumsal ağlarda uzak uç noktalardan toplama yapan sürüm. |
| Ücretsiz yardımcılar | Aynı üretici RAM Capture, Encrypted Disk Detector ve Web Page Saver gibi araçları ücretsiz dağıtır. |
Artıları: kolluk ve kurumsal ekiplerde yaygın, mobil ve bilgisayar verisini birlikte ele alır, raporları anlaşılırdır.
Eksileri: lisans maliyeti yüksek; işleme süresi büyük vakalarda uzundur.
6. Belkasoft X
Belkasoft X, bilgisayar, mobil cihaz, bellek dökümü ve bulut verisini tek üründe inceleyen ticari bir platformdur. Özellikle SQLite veri tabanlarından silinmiş kayıtların çıkarılması ve anlık mesajlaşma uygulamalarının çözümlenmesinde güçlüdür.
| Özellik | Açıklama |
|---|---|
| Geniş kaynak desteği | Disk imajları, iOS ve Android çıkarımları, bellek dökümleri, drone verileri. |
| Veri tabanı kurtarma | SQLite dosyalarındaki serbest alanlardan ve WAL kayıtlarından silinmiş satırları geri çıkarır. |
| Bellek analizi | RAM dökümlerinden işlem listesi, ağ bağlantıları ve uygulama verilerini ayrıştırır. |
| Ücretsiz yardımcılar | Belkasoft RAM Capturer ve Belkasoft T (triyaj) ücretsiz dağıtılır. |
Artıları: fiyatı büyük rakiplerine göre daha erişilebilir, mesajlaşma uygulamalarında güçlü.
Eksileri: pazar payı EnCase ve AXIOM kadar geniş değildir; topluluk kaynakları daha sınırlıdır.
7. ProDiscover Forensics

ProDiscover, 2001'den bu yana kullanılan ve uzaktan inceleme ajanı sunan ilk ticari araçlardan biridir. İlk geliştiricisi Technology Pathways'in ardından ürün farklı bir dağıtıcıya geçti ve yaşamını sürdürüyor. Pazardaki ağırlığı eski yıllara göre azalmış olsa da hâlâ bazı kurumların standart aracıdır.
| Özellik | Açıklama |
|---|---|
| Uzaktan inceleme | Ağ üzerindeki bir bilgisayara ajan yükleyip fiziksel erişim olmadan disk ve bellek incelemesi yapar. |
| Gizli alanlar | HPA ve DCO gibi disk üzerinde normalde görünmeyen alanları okuyabilir. |
| EXIF ve meta veri | Görüntü dosyalarından çekim bilgilerini ayıklar. |
| Raporlama | Bulguları hukuki süreçlere uygun biçimde belgeler. |
Artıları: uzaktan inceleme konusunda köklü deneyim, gizli disk alanlarına erişim.
Eksileri: ücretli; geliştirme hızı ve topluluk desteği güncel rakiplerinin gerisinde.
Triyaj ve hızlı artefakt toplama
8. KAPE
KAPE (Kroll Artifact Parser and Extractor), Eric Zimmerman tarafından geliştirilen ve Kroll tarafından dağıtılan bir triyaj aracıdır. Tüm diskin imajını almak yerine önceden tanımlanmış hedeflerdeki delil dosyalarını dakikalar içinde toplar ve isteğe bağlı olarak hemen ayrıştırır.
| Özellik | Açıklama |
|---|---|
| Hedefler (Targets) | Kayıt defteri kovanları, olay günlükleri, tarayıcı verileri gibi dosya kümelerini tanımlayan topluluk katkılı listeler. |
| Modüller (Modules) | Toplanan dosyaları Eric Zimmerman araçları ve benzerleriyle anında işleyen tanımlar. |
| Hız | Saatler süren tam imaj yerine dakikalar süren hedefli toplama. |
| Lisans | Kurum içi ve ticari olmayan kullanım için ücretsiz; ticari hizmet kullanımı Kroll lisansına bağlı. |
Artıları: olay müdahalesinde ilk saatler için ideal, canlı sistemde çalışır, topluluk hedef listeleri sürekli güncellenir.
Eksileri: yalnızca Windows artefaktlarına odaklanır; silinmiş veri kurtarma yapmaz.
9. Velociraptor
Velociraptor, Rapid7 çatısı altında geliştirilen açık kaynaklı bir uç nokta görünürlük ve toplama platformudur. Binlerce bilgisayara dağıtılan ajanlardan aynı anda artefakt toplamak ve şüpheli göstergeleri aramak için tasarlanmıştır.
| Özellik | Açıklama |
|---|---|
| VQL | Toplanacak veriyi tanımlayan sorgu dili; topluluk tarafından yazılmış yüzlerce hazır artefakt tanımı. |
| Toplu avlanma | Bir sorgu tüm filoda çalıştırılıp sonuçlar merkezi sunucuda birleştirilir. |
| Çevrim dışı toplayıcı | Ajan kurulumu yapılamayan sistemler için tek dosyalık toplayıcı üretir. |
| Platform | Windows, Linux ve macOS uç noktaları; sunucu Linux'ta çalışır. |
Artıları: ücretsiz, ölçeklenebilir, kurumsal olay müdahalesinde yaygın.
Eksileri: sunucu kurulumu ve VQL öğrenimi ister; klasik disk incelemesi için değil, canlı ortam için tasarlanmıştır.
10. Registry Recon

Arsenal Recon tarafından geliştirilen Registry Recon, Windows kayıt defterini yalnızca mevcut hâliyle değil, diskin ayrılmamış alanlarında ve gölge kopyalarda kalan eski parçalarıyla birlikte yeniden kurar. Böylece bir ayarın ya da cihaz kaydının zaman içindeki değişimi izlenebilir.
| Özellik | Açıklama |
|---|---|
| Yeniden kurma | Silinmiş ve üzerine yazılmış kovan parçalarından geçmiş kayıt defteri durumlarını oluşturur. |
| Zaman boyutu | Aynı anahtarın farklı tarihlerdeki değerlerini yan yana gösterir. |
| Kullanıcı etkinliği | Kurulan programlar, bağlanan cihazlar ve açılan dosyalara dair izleri tek görünümde toplar. |
| Ücretsiz alternatif | Yalnızca mevcut kovanları incelemek için Eric Zimmerman'ın Registry Explorer aracı ücretsizdir. |
Artıları: başka araçların göremediği geçmiş kayıt defteri verisine ulaşır.
Eksileri: ücretli; dar kapsamlı bir araçtır ve genel inceleme platformuyla birlikte kullanılır.
Bellek incelemesi
11. Volatility 3

Volatility, bellek dökümlerinden çalışan işlemleri, ağ bağlantılarını, yüklü sürücüleri ve gizlenmiş kötü amaçlı kodu çıkaran açık kaynaklı çerçevedir. Python 2 tabanlı Volatility 2 artık geliştirilmiyor; güncel sürüm Volatility 3'tür ve 2025'te eski sürümle işlev eşitliğine ulaştı.
| Özellik | Açıklama |
|---|---|
| Sembol tabloları | Eski sürümdeki elle seçilen "profil" kavramı kaldırıldı; işletim sistemi sürümü sembol tablolarıyla otomatik tanınır. |
| Çok platform | Windows, Linux ve macOS bellek dökümlerini destekler. |
| Eklenti mimarisi | Her analiz adımı bir eklentidir; topluluk eklentileri kolayca eklenir. |
| Komut satırı | Otomasyona uygun; grafik arayüz için üçüncü taraf ön yüzler kullanılır. |
Artıları: ücretsiz, bellek analizinde fiilî standart, akademik ve kurumsal topluluk geniş.
Eksileri: komut satırı deneyimi gerektirir; Windows sembol dosyaları indirme gerektirdiği için çevrim dışı ortamlarda ek hazırlık ister.
12. Magnet RAM Capture
Magnet Forensics'in ücretsiz dağıttığı RAM Capture, çalışan bir Windows sisteminin bellek içeriğini en az iz bırakarak dosyaya yazar. Bilgisayar kapatıldığında kaybolacak şifreleme anahtarları, açık oturumlar ve bellekte çalışan zararlı kod bu dökümle korunur.
| Özellik | Açıklama |
|---|---|
| Küçük ayak izi | Aracın kendisi bellekte çok az yer tutar, böylece üzerine yazılan delil miktarı azalır. |
| Ham çıktı | Volatility 3 ve ticari platformların doğrudan okuduğu ham biçimde döküm üretir. |
| Parçalama | Dökümü istenen boyutta parçalara bölebilir. |
| Platform | Yalnızca Windows; 32 ve 64 bit sürümleri desteklenir. |
Artıları: ücretsiz, tek dosya, kurulum gerektirmez.
Eksileri: yalnızca toplama yapar, analiz etmez; Linux ve macOS için başka araç gerekir.
Mobil cihaz incelemesi
13. Cellebrite Inseyets (UFED)

Cellebrite'ın UFED (Universal Forensic Extraction Device) ürünü yıllarca mobil cihaz çıkarımının eş anlamlısı oldu. 2024'ten itibaren UFED, Premium ve Physical Analyzer bileşenleri Cellebrite Inseyets adı altında tek pakette toplandı. Ürün yalnızca kolluk kuvvetlerine ve yetkilendirilmiş kurumlara satılır.
| Özellik | Açıklama |
|---|---|
| Çıkarım türleri | Mantıksal, dosya sistemi ve fiziksel çıkarım; destek listesi binlerce cihaz modelini kapsar. |
| Kilitli cihazlar | Belirli iOS ve Android sürümlerinde kilit atlama ve tam dosya sistemi erişimi. |
| Inseyets.PA | Çıkarılan veriyi uygulamalar, konumlar ve iletişim bazında çözümleyen analiz bileşeni. |
| Bulut ve IoT | Bulut hesapları, akıllı saatler ve drone verileri için ek modüller. |
Artıları: cihaz desteği en geniş ürünlerden biri, mahkemelerde tanınır.
Eksileri: ücretli ve erişimi kısıtlı; ürün ailesi sık ad değiştirir, eski belgeler kafa karıştırabilir.
14. Oxygen Forensic Detective

Oxygen Forensic Detective, mobil cihazlar, bulut hizmetleri, drone'lar ve bilgisayar artefaktlarından veri toplayıp tek arayüzde çözümleyen ticari bir platformdur. Özellikle bulut hesaplarından ve mesajlaşma uygulamalarından veri çıkarımında güçlüdür.
| Özellik | Açıklama |
|---|---|
| Cihaz yelpazesi | iOS ve Android telefonlar, tabletler, akıllı saatler, drone'lar ve araç bilgi sistemleri. |
| Bulut çıkarımı | Kimlik bilgisi veya belirteç ile Google, Apple, sosyal ağ ve mesajlaşma hesaplarından veri toplar. |
| Silinmiş veri | Uygulama veri tabanlarından silinmiş mesaj ve kayıtları geri çıkarır. |
| Raporlama | Hukuki süreçlere uygun, filtrelenebilir raporlar üretir. |
Artıları: bulut ve uygulama verisinde güçlü, Cellebrite'a göre daha erişilebilir lisanslama.
Eksileri: ücretli; kilitli cihaz erişimi Cellebrite kadar geniş değildir.
15. MSAB XRY
İsveçli MSAB'nin XRY ürünü, kolluk kuvvetlerinde Cellebrite ile birlikte en yaygın kullanılan mobil çıkarım araçlarından biridir. Çıkarım (XRY), analiz (XAMN) ve toplu yönetim (XEC) bileşenlerinden oluşur.
| Özellik | Açıklama |
|---|---|
| XRY | Mantıksal ve fiziksel çıkarım; saha kullanımı için taşınabilir kit seçenekleri. |
| XAMN | Çıkarılan veriyi zaman çizelgesi, harita ve bağlantı grafikleriyle inceleyen analiz aracı. |
| XEC | Çok sayıda çıkarım istasyonunu merkezi olarak yöneten kurumsal bileşen. |
| Doğrulama | Çıkarım bütünlüğünü belgeleyen hash ve günlük kayıtları. |
Artıları: Avrupa kolluk kuvvetlerinde yaygın, saha kitleri pratik.
Eksileri: ücretli ve satış ağırlıklı olarak kamu kurumlarına yönelik.
Ağ trafiği incelemesi
16. Wireshark

Wireshark, ağ üzerinden geçen paketleri yakalayıp protokol düzeyinde çözümleyen açık kaynaklı analiz aracıdır. Adli bilişimde veri sızıntısının nereye gittiğini, zararlı yazılımın hangi sunucuyla konuştuğunu ve bir saldırının ağ üzerindeki izlerini ortaya koymak için kullanılır.
| Özellik | Açıklama |
|---|---|
| Protokol desteği | Binlerce protokolü ayrıştırır; TLS anahtarı sağlandığında şifreli trafiği de çözer. |
| Görüntüleme filtreleri | IP, port, protokol veya içerik bazında trafiği daraltan güçlü filtre dili. |
| Akış yeniden kurma | TCP akışlarını birleştirip aktarılan dosyaları ve içerikleri dışa aktarır. |
| Platform | Windows, Linux ve macOS; komut satırı eşdeğeri tshark otomasyonda kullanılır. |
Artıları: ücretsiz, sektör standardı, belgeleri ve topluluğu geniş.
Eksileri: yoğun trafikte analiz deneyim ister; yakalama, ağ kartının ve ağ topolojisinin izin verdiği ölçüde mümkündür.
Hazır inceleme ortamları
17. SANS SIFT Workstation

SIFT Workstation, SANS Institute'un adli bilişim ve olay müdahalesi araçlarını önceden kurup yapılandırdığı ücretsiz Ubuntu tabanlı ortamdır. Günümüzde sanal makine imajı olarak ya da mevcut bir Ubuntu kurulumuna uygulanan kurulum betiğiyle dağıtılır.
| Özellik | Açıklama |
|---|---|
| Araç seti | The Sleuth Kit, Volatility 3, Plaso, bulk_extractor, RegRipper ve onlarca açık kaynaklı araç hazır gelir. |
| İmaj desteği | E01, AFF, ham imajlar ve sanal disk biçimleri doğrudan bağlanabilir. |
| Güncelleme | Paket yöneticisi üzerinden araçlar güncel tutulur. |
| Eğitimle uyum | SANS kurslarının ve sertifika sınavlarının referans ortamıdır. |
Artıları: ücretsiz, iyi belgelenmiş, kurulumla uğraşmadan çalışır ortam.
Eksileri: çoğu araç komut satırındadır; ticari platformların grafik iş akışı yoktur.
18. CAINE

CAINE (Computer Aided INvestigative Environment), İtalya'da geliştirilen ve USB ya da DVD'den önyüklenen açık kaynaklı Linux dağıtımıdır. Varsayılan olarak bağlı tüm diskleri salt okunur açar; yazma izni ancak incelemecinin bilinçli tercihiyle verilir.
| Özellik | Açıklama |
|---|---|
| Yazma koruması | Önyükleme sırasında hiçbir disk otomatik bağlanmaz; yazma kilidi arayüzden yönetilir. |
| Araç seti | İmaj alma, dosya kurtarma, bellek ve ağ incelemesi için grafik ve komut satırı araçları. |
| Taban | Güncel sürümleri Ubuntu LTS üzerine kuruludur. |
| Windows araçları | Canlı Windows sistemlerinde çalıştırılabilen taşınabilir araç klasörü içerir. |
Artıları: ücretsiz, delil diskine yazmayı önleyen tasarım, eğitimde yaygın.
Eksileri: donanım uyumluluğu bazı yeni cihazlarda sorun çıkarabilir; sürüm aralıkları uzun olabilir.
19. SUMURI PALADIN

PALADIN, SUMURI tarafından geliştirilen Ubuntu tabanlı canlı dağıtımdır. Öne çıkan bileşeni PALADIN Toolbox, imaj alma, klonlama ve disk dönüştürme işlemlerini tek bir grafik arayüzde toplar. Temel sürüm ücretsizdir; ek özellikler içeren PALADIN PRO ücretli satılır.
| Özellik | Açıklama |
|---|---|
| PALADIN Toolbox | Aynı anda birden fazla hedefe imaj alma, hash doğrulama ve imaj biçimi dönüştürme. |
| Araç seti | 100'den fazla açık kaynaklı araç kategorilere ayrılmış menülerde sunulur; Autopsy dahildir. |
| Yazma koruması | Önyükleme sırasında diskler salt okunur tutulur. |
| Lisans | Temel sürüm ücretsiz; PRO sürümü ücretli. |
Artıları: ücretsiz, imaj alma arayüzü sade, Autopsy ile aynı ortamda gelir.
Eksileri: analiz tarafı sınırlıdır; ileri inceleme için başka platforma geçilir.
Araç seçerken neye bakılır
| Ölçüt | Neden önemli |
|---|---|
| Delil bütünlüğü | Araç, kaynağa yazmadığını ve çıktının özet değerini belgeleyebilmeli. |
| Mahkeme kabulü | Türk ve uluslararası mahkemelerde daha önce kabul görmüş araçlar bilirkişi raporunu güçlendirir. |
| Kapsam | Disk, bellek, mobil, bulut ve ağ incelemesi farklı araçlar gerektirir; tek ürün hepsini kapsamaz. |
| Doğrulanabilirlik | Aynı bulgunun ikinci bir araçla doğrulanabilmesi raporun savunulabilirliğini artırır. |
| Lisans ve destek | Ücretsiz araçlar eğitim ve ön inceleme için yeterli olabilir; resmî süreçlerde üretici desteği önem kazanır. |
Araç tek başına delil üretmez
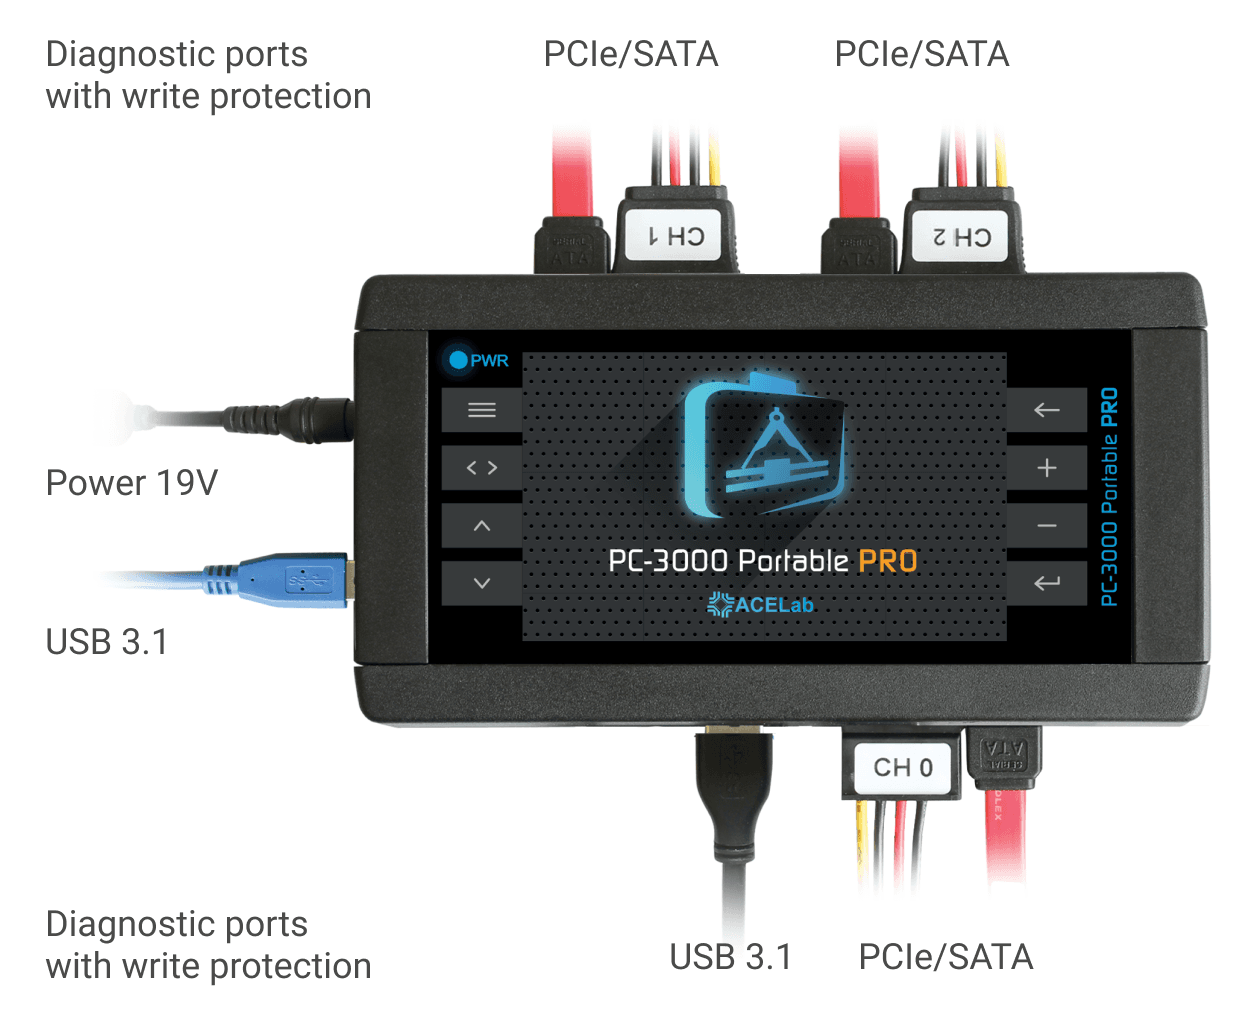
Bu listedeki yazılımların hiçbiri, doğru yöntemle alınmamış bir imajı ya da belgelenmemiş bir delil zincirini telafi edemez. Adli bilişim incelemesinde sonucu belirleyen şey aracın markası değil, yazma engelleyici kullanımı, özet değerlerin kaydı, her adımın tutanağa bağlanması ve bulguların bağımsız olarak doğrulanabilmesidir.
Delil niteliği taşıyan bir cihazla karşılaşıldığında en güvenli adım, cihazı açmadan ve müdahale etmeden uzman bir laboratuvara ulaştırmaktır. Cihazın çalıştırılması, yeniden başlatılması veya veri kurtarma yazılımlarının denenmesi geri alınamaz izler bırakabilir ve delilin hukuki değerini zedeleyebilir.
İlgili hizmetler: adli bilişim incelemesi · uzman mütalaası
Son güncelleme: