Ransomware

PCQQ Fidye Virüsü Nedir?
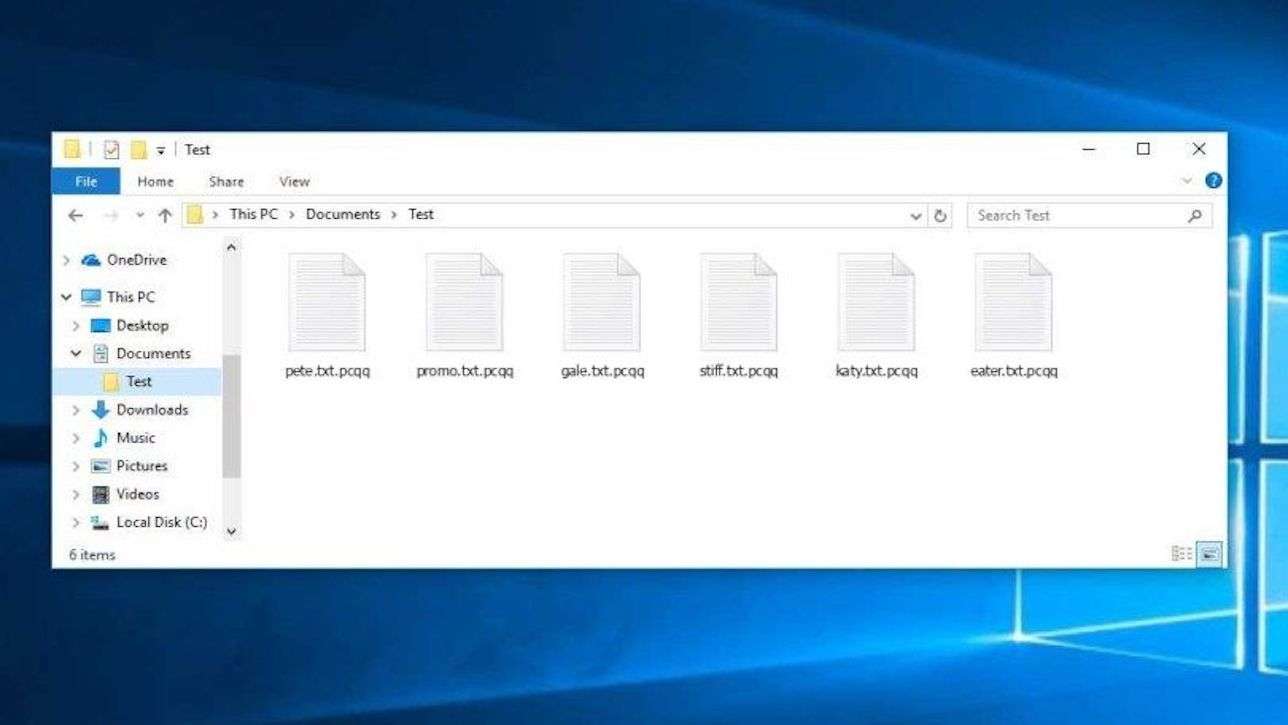
PCQQ Fidye Virüsü Nedir?

PCQQ Virüsü Nedir?

PCQQ fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir. Djvu/STOP fidye yazılımı ailesi, ilk olarak virüs analisti (Malware Hunter) Michael Gillespie tarafından keşfedildi).

Pcqq virüsü temelde diğer DJVU ailesine benzer (Lmas, Urnb, Ytbn, wrui, ) karakteristik bir yapıya sahiptir. Bu virüs, bilinen tüm yaygın dosya çeşitlerini şifreler ve tüm dosyalara özel “.pcqq” uzantısını ekler. Örneğin, “1.jpg” dosyası “1.jpg.pcqq “olarak değiştirir. Şifreleme başarıyla tamamlandıktan sonra, iletişim kurmak ve fidye talep etmek için her klasörün içerisine “_readme.txt” adında bir txt dosyası ekler.

Adı: PCQQ

Fidye yazılımı ailesi: DJVU/STOP

Uzantısı: .pcqq

Fidye yazılımı notu: _readme.txt

Talep Edilen Fidye: 490$ – 980$ (Bitcoin cinsinden)

Iletişim: [email protected], [email protected]

AV Algılaması: MSIL/ClipBanker.DU, VirTool:Win32/CeeInject.BDE!bit, Generik.FBEYAMU

Belirtileri:

Dosyalarınızın çoğunu (fotoğraflar, videolar, belgeler) şifreler ve “.pcqq” uzantısı ekler; Kurbanın verileri geri yükleme girişimlerini imkansız hale getirmek için gölge kopyalarını silebilir; Güvenlikle ilgili belirli sitelere erişimi engellemek için HOSTS dosyasına etki alanlarının listesini ekler; Azorult Spyware gibi sisteme şifre çalan Truva atı yükler.

DJVU/STOP virüsü tarafından kullanılan şifreleme algoritması AES-256’dır. Yani, belgeleriniz tamamen benzersiz olan çevrimiçi bir şifre çözme anahtarıyla şifrelendiyse, maalesef ki, benzersiz anahtar olmadan dosyaların şifresini çözmek imkansızdır. Pcqq çevrimiçi modda çalıştıysa, AES-256 anahtarına erişmeniz imkansızdır. Pcqq virüsünün çözme anahtarları siber korsanların sahip olduğu uzak bir sunucuda saklanır.

Şifre çözme anahtarını almak için 980$ fidye talep edilmektedir. Ödeme ayrıntılarını öğrenmek için, kurbanların e-posta yoluyla iletişime geçmeleri için yönlendirilir ([email protected]).

Pcqq fidye virüsüne ait örnek virüs notu aşağıdaki gibidir:

ATTENTION!

Don't worry, you can return all your files!

All your files like photos, databases, documents and other important are encrypted with strongest encryption and unique key.
The only method of recovering files is to purchase decrypt tool and unique key for you.
This software will decrypt all your encrypted files.

What guarantees you have?

You can send one of your encrypted file from your PC and we decrypt it for free.
But we can decrypt only 1 file for free. File must not contain valuable information.

You can get and look video overview decrypt tool:

hxxps://we[.]tl/t-WJa63R98Ku

Price of private key and decrypt software is $980.
Discount 50% available if you contact us first 72 hours, that's price for you is $490.

Please note that you'll never restore your data without payment.

Check your e-mail "Spam" or "Junk" folder if you don't get answer more than 6 hours.

To get this software you need write on our e-mail:

[email protected]

Reserve e-mail address to contact us:

[email protected]

Your personal ID:
XXXXXXXXXXXXXXXXXXXXXXXXXXXXXXX

Pcqq Fidye Virüsü için ödeme yapmadan önce mutlaka okuyun!

Kullanılabilir yedeklemeleri deneyin veya alanında uzman biriyle iletişime geçin!

_readme.txt dosyası içerisinde, şifrelenen dosyalar için 72 saat içerisinde Pcqq zararlı yazılım sahipleri ile iletişime geçmeleri gerektiğini bellirten bir not bulunur. 72 saat içinde iletişime geçmeniz şartıyla, kurbanlara % 50 indirim uygulanacağı belirtilir. Böylece fidye miktarı 490$’a kadar indirilecektir). Ancak, fidyeyi ödemekten kesinlikle uzak durun!

Kesinlikle siber korsanlarla iletişime geçmemenizi ve ödeme yapmamanızı öneririz. Kayıp verileri kurtarmak için en gerçek çözümlerinden biri mevcut yedeklemeleri kullanarak veya alanında uzman bir ekiple iletişime geçmektir.

Şifrelenmiş verileriniz üzerinde bilinçsizce yapılacak işlemler verilerinize ulaşmanızı sağlamayacağı gibi kalıcı veri kayıplarına da sebebiyet verebilir. Değerli verilerinizin kaybolmasını önlemek için tek çözüm, önemli dosyalarınızın yedeklerini düzenli olarak fiziksel olarak harici bir ortamda saklamaktır. Örneğin, yedeklemelerinizi USB flash sürücü, ağdan gerektiğinde izole edilebilecek bir ağ depolama (NAS) cihazına veya başka bir harici sabit sürücü depolama alanında tutulabilirsiniz. İsteğe bağlı olarak, çevrimiçi (bulut) depolama çözümüne de başvurabilirsiniz.

Pcqq Bilgisayarıma Nasıl Bulaştı?

Pcqq, sisteminize bulaşabilmek için çeşitli yöntemlere sahiptir. Eğer sisteminize bir defa bulaştıysa hangi yöntemle bulaştığı artık önemli değildir.

Crackithub[.]com, kmspico10[.]com, crackhomes[.]com, piratepc[.]net — gibi fidye virüsü dağıtılmasına olanak sağlayan siteler başlıca sebepler arasında yer alır. Bu virüsler, belirtilen sitelerinden indirilen herhangi bir PC’ye bulaşabilir ve sistemlerinize zarar verebilir.

Belirtilen sitelerden örnek zararlı içerik barındıran linkler:

xxxxs://crackithub[.]com/adobe-acrobat-pro/ xxxxs://crackithub[.]com/easyworship-7-crack/ xxxxs://kmspico10[.]com/ xxxxs://kmspico10[.]com/office-2019-activator-kmspico/ xxxxs://piratepc[.]net/category/activators/ xxxxs://piratepc[.]net/startisback-full-cracked/

Pcqq fidye virüsü özelinde bundan sonraki süreçte cihazınıza fidye virüsü benzeri zararlı yazılımların bulaşmasını önlemek için ne yapmalısınız?

Sisteminizin zarar görmesini önlemek için% 100 garanti olmasa da, fidye virüsü, trojan, backdoor, worm vb zararlı yazılımlardan korunmak için size vermek istediğimiz bazı ipuçları var.

Kötü amaçlı yazılımlar kendisini gizlemek için bazı özel ayarlar kullanırlar. Mevcut çalışan programlarınızın listelendiği “Görev Yöneticisi”nde görünmeyecek şekilde kendisini gizleyecektir. Sıkça kullanılan sistem uygulamalarının isimlerine benzer isimlerle tespit edilebilirliğini azaltacaktır. Sisteminizi başlattığınız andan itibaren arka planda düzenli olarak çalışıp sisteminize zarar verecek kötü amaçlı aktivitelerini gerçekleştirmeye devam edecektir. Şüpheli e-postaları ve bunların eklerinde iletilen dosyaları açmayın. Bilinmeyen adreslerden ve güvenilirliğinden emin olmadığınız dosyaları açmayın. Mutlaka güncel bir antivirüs yazılımı kullanın ve iş ortamınıza uygun bir şekilde gerekli konfigürasyonları yetkili birine yaptırın.


İlgili hizmetler: fidye virüsü sonrası veri kurtarma · kurumsal yedekleme çözümleri

Son güncelleme:

İlgili Makaleler

Tümünü Gör
Yapay zekâ sunucusu donanımı
Ransomware

ENCFORGE Ransomware Yapay Zeka Model Dosyalarını Tehlikeye Atıyor

Siber güvenlik firması Sysdig araştırmacıları, aynı Langflow sunucusuna düzenlenen ikinci bir saldırıyı JADEPUFFER adlı yapay zeka ajanı odaklı tehdit aktörüne bağladı.

Devamını Oku
Mobil Veri Kurtarma Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi
Siber Güvenlik

Mobil Veri Kurtarma ve Adli Bilişim Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi

Dışarıdan bakıldığında bir van. İçinde tam teşekküllü bir veri kurtarma ve dijital adli inceleme laboratuvarı. Cihaz size geliyor; siz beklemiyorsunuz.

Devamını Oku
Sunucudan çıkarılmış ağ kablosu
Ransomware

Fidye Yazılımı Saldırısında İlk 30 Dakika Ne Yapılmalı?

Fidye yazılımı saldırıları (uluslararası adıyla ransomware), çoğu zaman sessiz başlar. Kullanıcı ilk anda ne olduğunu anlamaz.

Devamını Oku
2025 Yılında Ransomware Saldırıları: Rakamların Ardındaki Gerçek ve Kurumları Bekleyen Tehlikeler
Ransomware

2025 Yılında Ransomware Saldırıları: Rakamların Ardındaki Gerçek ve Kurumları Bekleyen Tehlikeler

Geçtiğimiz birkaç yıl, siber güvenlik dünyasında adeta bir kırılma noktası oldu.

Devamını Oku
Stormous Ransomware Grubu
Ransomware

Stormous Ransomware Grubu

Bu rapor, Mart 2022’den bu yana faaliyet gösteren Stormous fidye yazılımı (RaaS) grubunun teknik evrimini, saldırı taktiklerini, hedef profilini ve özellikle Türkiye turizm sektöründeki son vakaları derinlemesine incelemektedir.

Devamını Oku
LockBit Fidye Virüsü Grubu Hacklendi
Ransomware

LockBit Fidye Virüsü Grubu Hacklendi

LockBit ransomware grubu, son yıllarda siber güvenlik dünyasında adından sıkça söz ettiren, organize ve etkili bir fidye yazılımı (ransomware) topluluğudur.

Devamını Oku
Klavye üzerinde asma kilit
Ransomware

Aralık 2024 Fidye Yazılımı Trendleri: Yeni Tehditler, Saldırı Teknikleri ve Güvenlik Önerileri

İş bu yazının hazırlanmasında " CYFIRMA tarfından hazırlanan "TRACKING RANSOMWARE : DECEMBER 2024" başlılı blog yazısından yararlanılmıştır. İlgili yazı için tıklanıyınız.

Devamını Oku
Karanlıkta dizüstü bilgisayar kullanan kapüşonlu kişi
Ransomware

2024 Fidye Yazılımı Ekosistemi

2024 yılı, fidye yazılımı gruplarının faaliyetlerinde önemli değişimlerin yaşandığı bir dönem olarak dikkat çekmektedir.

Devamını Oku
Tarım ve Orman Bakanlığı’na Ransomware Saldırısı
Siber Güvenlik

Tarım ve Orman Bakanlığı’na Ransomware Saldırısı

Bakanlıktan yapılan yazılı açıklamada, Tarım ve Orman Bakanlığının bilişim sistemlerine yapılan siber saldırı hakkında bilgi verildi.

Devamını Oku
Revil Ransomware Grubu Çökertildi!
Ransomware

Revil Ransomware Grubu Çökertildi!

FSB, REvil Ransomware grubunu etkisiz hale getirmek için özel operasyonlardan birinin videosunu yayınladı. Rus siber cephesinde ilginç şeyler yaşanıyor…

Devamını Oku
Delta Logo
Ransomware

Conti Ransomware, Apple ve Tesla’nın Ürün Tedarikçisini Vurdu!

Conti Ransomware grubu, Tayvan’lı elektronik üretim devi, Apple ve Tesla gibi şirketlere güç bileşenleri tedarik eden Delta Electronics’e yönelik saldırı gerçekleştirdi.

Devamını Oku
LockBit Fidye Yazılım Grubu Rüşvet Teklif Ediyor !!!
Ransomware

LockBit Fidye Yazılım Grubu Rüşvet Teklif Ediyor !!!

LockBit Fidye Virüsü Nedir? başlıklı makalemizde LockBit ransomware grubu hakkında detaylı bilgi vermiştik.

Devamını Oku
REvil’in Küllerinden Doğan Grup ”BlackMatter”
Ransomware

REvil’in Küllerinden Doğan Grup ”BlackMatter”

REvil Ransomware grubu 04.07.2021’de, Kaseya VSA müşterisi olan kuruluşları hedef alan bir fidye yazılımı saldırısı gerçekleştirdi.

Devamını Oku
conti ransomware
Ransomware

CONTI RANSOMWARE

Conti Ransomware grubu, takip ettiğimiz onlarca ransomware grupları arasında en acımasızlarından biri olarak öne çıkıyor.

Devamını Oku
Yoğun Ransomware Saldırıları: Tehdit Altında Olabilirsiniz!!!
Ransomware

Yoğun Ransomware Saldırıları: Tehdit Altında Olabilirsiniz!!!

Son bir haftada Türkiye genelinde yaşanan yoğun Ransomware saldırıları, dijital güvenliğin önemini bir kez daha vurguluyor.

Devamını Oku
Quanta Computer Logo
Ransomware

Fidye Ödeyenler Verilerini Alamıyor!

Fidye Yazılımı Şoku, ödeme yapanların %92’si verilerini geri alamıyor!

Devamını Oku
Ragnarok (.hela uzantılı) Fidye Virüsü
Ransomware

Ragnarok (.hela uzantılı) Fidye Virüsü

Hela Ransomware, her dosyayı rastgele bir RSA-4096 ve AES-256 anahtarıyla şifreleyip, şifrelenmiş RSA-4096 ve AES-256 anahtarını da, dosyanın içindeki belirli bir ofsete ekler.

Devamını Oku
LMAS Fidye Virüsü Nedir?
Ransomware

LMAS Fidye Virüsü Nedir?

LMAS fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
WRUI Fidye Virüsü Nedir?
Ransomware

WRUI Fidye Virüsü Nedir?

Wrui fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
IGVM Ransomware Notu
Ransomware

IGVM Fidye Virüsü Nedir?

IGVM fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
Jessy Uzantılı Fidye Virüsü Nedir?
Ransomware

Jessy Uzantılı Fidye Virüsü Nedir?

“.jessy” uzantılı fidye virüsü, “Dharma” ransomware ailesine ait bir fidye yazılım çeşididir.

Devamını Oku
Lockbit Ransomware Güncel Saldırılar
Ransomware

Lockbit Ransomware Güncel Saldırılar

LockBit fidye yazılımı grubu, FBI ve diğer uluslararası kolluk kuvvetleri tarafından gerçekleştirilen bir operasyonda kısa süreliğine zayıflatılmıştı.

Devamını Oku
OYAK Savunma ve Güvenlik Sistemlerine Ransomware Saldırısı
Ransomware

OYAK Savunma ve Güvenlik Sistemlerine Ransomware Saldırısı

2024-03-15 tarihinde OYAK Savunma ve Güvenlik Sistemleri, LockBit fidye grubu tarafından gerçekleştirilen bir ransomware saldırısına maruz kaldı. Saldırıda 720 GB büyüklüğünde veri ele geçirildi.

Devamını Oku
SOCOTRA Ransomware
Ransomware

SOCOTRA Ransomware

Bu belge, Socotra Ransomware olarak bilinen fidye yazılımı grubunun faaliyetleri ve teknik özellikleri hakkında bilgi vermektedir.

Devamını Oku

Ransomware bülteni

Sızıntı sitelerine düşen kurumları her sabah e-postanızda görün

Son 24 saatte fidye yazılımı gruplarının yayımladığı kurumlar, en aktif gruplar, hedef alınan sektör ve ülkeler. İsterseniz haftalık ve aylık istatistik özetini de alın; her e-postadaki bağlantıyla tek tıkla çıkabilirsiniz.

Bülten kurumlara yöneliktir; Gmail, Hotmail, Outlook gibi kişisel adreslerle abone olunamaz.

Almak istediğiniz bültenler
Her sabah, son 24 saatte kaydedilen saldırılar
Her pazartesi, geçen haftanın istatistikleri
Her ayın ilk günü, geçen ayın istatistikleri





















