Ransomware

Jessy Uzantılı Fidye Virüsü Nedir?
Jessy Uzantılı Fidye Virüsü Nedir?

Jessy Uzantılı Fidye Virüsü Nedir?

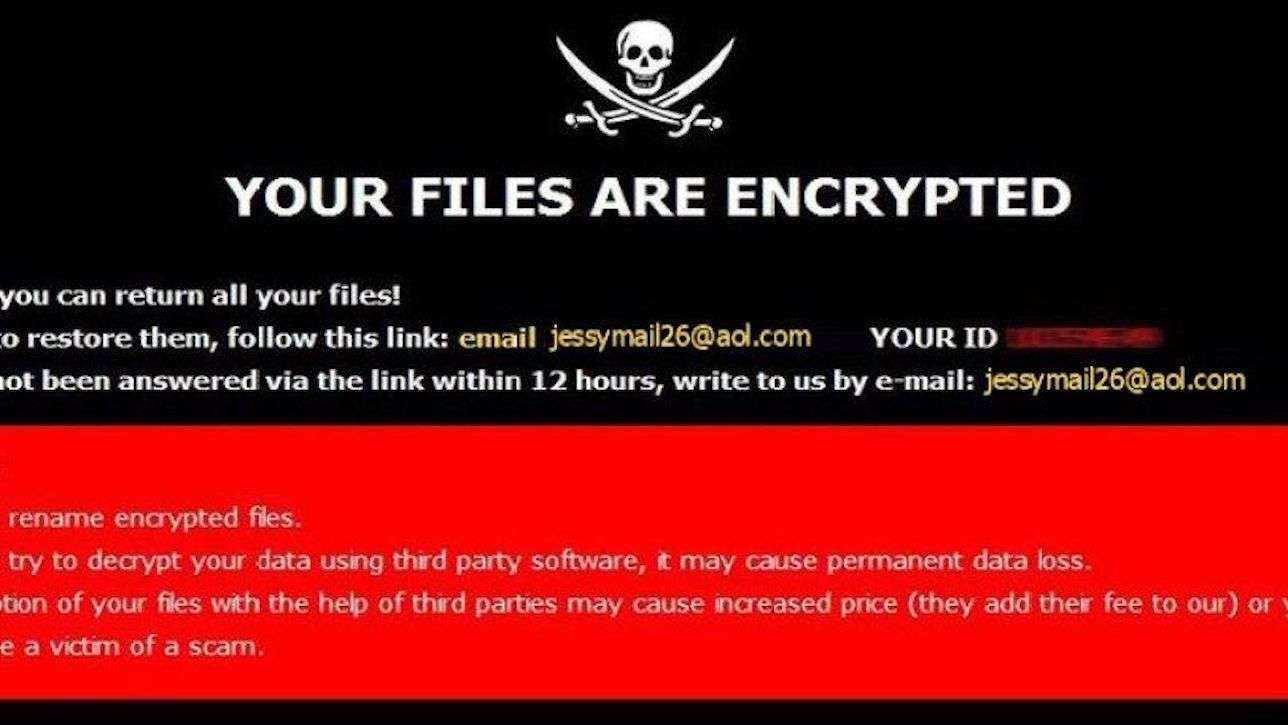
“.jessy” uzantılı fidye virüsü, “Dharma” ransomware ailesine ait bir fidye yazılım çeşididir. Bir sisteme bulaştıktan sonra dosyaları şifreler, yeniden adlandırır ve iletişim kurabilmek için genellikle her klasörün içerisine bir txt doyası oluşturur. Bulaştığı her cihaz için bir ID oluşturur ve iletişim kurmak, ücret talep etmek vb işlemleri için bu ID numarasını baz alır. Oluşturulan her ID’nin sonuna iletişim için [email protected] e-posta adresini ekler. Dosyaları şifreledikten sonra dosya adlarına “.jessy” uzantısını ekleyerek dosyaları yeniden adlandırır. Örneğin, “local.txt” dosyasını “local.txt.id[[email protected]].Jessy olarak yeniden adlandırır. Bulaştığı sistemlerde aşağıdakine benzer virüs notu olarak tabir ettiğimiz notu bırakarak iletişime geçmenizi ister;

All your files have been encrypted! All your files have been encrypted due to a security problem with your PC. If you want to restore them, write us to the e-mail [email protected] Write this ID in the title of your message XXXXXX In case of no answer in 24 hours write us to theese e-mails:[email protected] You have to pay for decryption in Bitcoins. The price depends on how fast you write to us. After payment we will send you the decryption tool that will decrypt all your files. Free decryption as guarantee Before paying you can send us up to 1 file for free decryption. The total size of files must be less than 1Mb (non archived), and files should not contain valuable information. (databases,backups, large excel sheets, etc.) How to obtain Bitcoins The easiest way to buy bitcoins is LocalBitcoins site. You have to register, click ‘Buy bitcoins’, and select the seller by payment method and price. hxxps://localbitcoins[dot]com/buy_bitcoins Also you can find other places to buy Bitcoins and beginners guide here: hxxps://www.coindesk[dot]com/information/how-can-i-buy-bitcoins/ Attention! Do not rename encrypted files. Do not try to decrypt your data using third party software, it may cause permanent data loss. Decryption of your files with the help of third parties may cause increased price (they add their fee to our) or you can become a victim of a scam.

Tüm dosyaları şifreyip uzantılarını değiştirdikten sonra her klasör içerisine “info.txt” veya “info.hta” ismi ile bir bilgilendirme dosyası oluşturur. Bu dosya içerisinde saldırgan ile nasıl iletişime geçeceğiniz, ödemeyi hangi şekilde yapacağınız, şifrelenen dosyalara müdahale etmemeniz gerektiği vb notlar bırakılır. Bırakılan not içerisinde saldırgan ile belirtilen mail adresleri üzerinden iletişime geçilmesi gerektiği, 24 saat içerisinde cevap verilmediği takdirde “TOR BROWSER” aracılığıyla belirtlen link ile iletişime geçilmesini belirten notlar bıraklıyor. İletişime geçtikten sonra, güven sağlamak amacıyla istedikleri miktarda fidyeyi alabilmek için bir kısım dosyayı ücretsiz olarak çözme “hizmeti” veriyor. Unutulmamalıdır sistemlerinize fidye virüsü bulaştırıp sizden ücret talep eden siber korsanlar, ödemeyi aldıktan sonra sizinle iletişimi kesebilirler. Fidye yazılımı geliştiricilerinin ödemeden sonra bile şifre çözme araçları / anahtarları göndermediğini unutmayın. Daha önce yaşanmış bir çok vakada olduğu gibi siber korsanlara güvenen kişiler genellikle dolandırılıyor. Fidye virüsüne maruz kalmadan önce mutlaka çalışan bir yedeğiniz olduğundan emin olun. Fidye virüsü saldırılarından minimum düzeyde etkilenmenin yolu her zaman çalışan ve güncel bir yedeğinizin olmasıdır.

Şayet “.jessy” uzantılı fidye virüsü saldırısına maruz kaldıysanız bu konuda destek isteyebilir ve dosyalarınızın ücretsiz olarak analizini talep edebilirsiniz.


İlgili hizmetler: fidye virüsü sonrası veri kurtarma

Son güncelleme:

İlgili Makaleler

Tümünü Gör
Yapay zekâ sunucusu donanımı
Ransomware

ENCFORGE Ransomware Yapay Zeka Model Dosyalarını Tehlikeye Atıyor

Siber güvenlik firması Sysdig araştırmacıları, aynı Langflow sunucusuna düzenlenen ikinci bir saldırıyı JADEPUFFER adlı yapay zeka ajanı odaklı tehdit aktörüne bağladı.

Devamını Oku
Mobil Veri Kurtarma Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi
Siber Güvenlik

Mobil Veri Kurtarma ve Adli Bilişim Laboratuvarı: Sahaya İnen Dijital Operasyon Merkezi

Dışarıdan bakıldığında bir van. İçinde tam teşekküllü bir veri kurtarma ve dijital adli inceleme laboratuvarı. Cihaz size geliyor; siz beklemiyorsunuz.

Devamını Oku
Sunucudan çıkarılmış ağ kablosu
Ransomware

Fidye Yazılımı Saldırısında İlk 30 Dakika Ne Yapılmalı?

Fidye yazılımı saldırıları (uluslararası adıyla ransomware), çoğu zaman sessiz başlar. Kullanıcı ilk anda ne olduğunu anlamaz.

Devamını Oku
2025 Yılında Ransomware Saldırıları: Rakamların Ardındaki Gerçek ve Kurumları Bekleyen Tehlikeler
Ransomware

2025 Yılında Ransomware Saldırıları: Rakamların Ardındaki Gerçek ve Kurumları Bekleyen Tehlikeler

Geçtiğimiz birkaç yıl, siber güvenlik dünyasında adeta bir kırılma noktası oldu.

Devamını Oku
Stormous Ransomware Grubu
Ransomware

Stormous Ransomware Grubu

Bu rapor, Mart 2022’den bu yana faaliyet gösteren Stormous fidye yazılımı (RaaS) grubunun teknik evrimini, saldırı taktiklerini, hedef profilini ve özellikle Türkiye turizm sektöründeki son vakaları derinlemesine incelemektedir.

Devamını Oku
LockBit Fidye Virüsü Grubu Hacklendi
Ransomware

LockBit Fidye Virüsü Grubu Hacklendi

LockBit ransomware grubu, son yıllarda siber güvenlik dünyasında adından sıkça söz ettiren, organize ve etkili bir fidye yazılımı (ransomware) topluluğudur.

Devamını Oku
Klavye üzerinde asma kilit
Ransomware

Aralık 2024 Fidye Yazılımı Trendleri: Yeni Tehditler, Saldırı Teknikleri ve Güvenlik Önerileri

İş bu yazının hazırlanmasında " CYFIRMA tarfından hazırlanan "TRACKING RANSOMWARE : DECEMBER 2024" başlılı blog yazısından yararlanılmıştır. İlgili yazı için tıklanıyınız.

Devamını Oku
Karanlıkta dizüstü bilgisayar kullanan kapüşonlu kişi
Ransomware

2024 Fidye Yazılımı Ekosistemi

2024 yılı, fidye yazılımı gruplarının faaliyetlerinde önemli değişimlerin yaşandığı bir dönem olarak dikkat çekmektedir.

Devamını Oku
Tarım ve Orman Bakanlığı’na Ransomware Saldırısı
Siber Güvenlik

Tarım ve Orman Bakanlığı’na Ransomware Saldırısı

Bakanlıktan yapılan yazılı açıklamada, Tarım ve Orman Bakanlığının bilişim sistemlerine yapılan siber saldırı hakkında bilgi verildi.

Devamını Oku
Revil Ransomware Grubu Çökertildi!
Ransomware

Revil Ransomware Grubu Çökertildi!

FSB, REvil Ransomware grubunu etkisiz hale getirmek için özel operasyonlardan birinin videosunu yayınladı. Rus siber cephesinde ilginç şeyler yaşanıyor…

Devamını Oku
Delta Logo
Ransomware

Conti Ransomware, Apple ve Tesla’nın Ürün Tedarikçisini Vurdu!

Conti Ransomware grubu, Tayvan’lı elektronik üretim devi, Apple ve Tesla gibi şirketlere güç bileşenleri tedarik eden Delta Electronics’e yönelik saldırı gerçekleştirdi.

Devamını Oku
LockBit Fidye Yazılım Grubu Rüşvet Teklif Ediyor !!!
Ransomware

LockBit Fidye Yazılım Grubu Rüşvet Teklif Ediyor !!!

LockBit Fidye Virüsü Nedir? başlıklı makalemizde LockBit ransomware grubu hakkında detaylı bilgi vermiştik.

Devamını Oku
REvil’in Küllerinden Doğan Grup ”BlackMatter”
Ransomware

REvil’in Küllerinden Doğan Grup ”BlackMatter”

REvil Ransomware grubu 04.07.2021’de, Kaseya VSA müşterisi olan kuruluşları hedef alan bir fidye yazılımı saldırısı gerçekleştirdi.

Devamını Oku
conti ransomware
Ransomware

CONTI RANSOMWARE

Conti Ransomware grubu, takip ettiğimiz onlarca ransomware grupları arasında en acımasızlarından biri olarak öne çıkıyor.

Devamını Oku
Yoğun Ransomware Saldırıları: Tehdit Altında Olabilirsiniz!!!
Ransomware

Yoğun Ransomware Saldırıları: Tehdit Altında Olabilirsiniz!!!

Son bir haftada Türkiye genelinde yaşanan yoğun Ransomware saldırıları, dijital güvenliğin önemini bir kez daha vurguluyor.

Devamını Oku
Quanta Computer Logo
Ransomware

Fidye Ödeyenler Verilerini Alamıyor!

Fidye Yazılımı Şoku, ödeme yapanların %92’si verilerini geri alamıyor!

Devamını Oku
Ragnarok (.hela uzantılı) Fidye Virüsü
Ransomware

Ragnarok (.hela uzantılı) Fidye Virüsü

Hela Ransomware, her dosyayı rastgele bir RSA-4096 ve AES-256 anahtarıyla şifreleyip, şifrelenmiş RSA-4096 ve AES-256 anahtarını da, dosyanın içindeki belirli bir ofsete ekler.

Devamını Oku
LMAS Fidye Virüsü Nedir?
Ransomware

LMAS Fidye Virüsü Nedir?

LMAS fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
WRUI Fidye Virüsü Nedir?
Ransomware

WRUI Fidye Virüsü Nedir?

Wrui fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
PCQQ Fidye Virüsü Nedir?
Ransomware

PCQQ Fidye Virüsü Nedir?

PCQQ fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
IGVM Ransomware Notu
Ransomware

IGVM Fidye Virüsü Nedir?

IGVM fidye virüsü, STOP/DJVU fidye virüsü ailesine ait, belgelerinizi şifreleyen ve daha sonra bunları çözmek için ödeme yapmaya zorlayan bir virüs çeşididir.

Devamını Oku
Lockbit Ransomware Güncel Saldırılar
Ransomware

Lockbit Ransomware Güncel Saldırılar

LockBit fidye yazılımı grubu, FBI ve diğer uluslararası kolluk kuvvetleri tarafından gerçekleştirilen bir operasyonda kısa süreliğine zayıflatılmıştı.

Devamını Oku
OYAK Savunma ve Güvenlik Sistemlerine Ransomware Saldırısı
Ransomware

OYAK Savunma ve Güvenlik Sistemlerine Ransomware Saldırısı

2024-03-15 tarihinde OYAK Savunma ve Güvenlik Sistemleri, LockBit fidye grubu tarafından gerçekleştirilen bir ransomware saldırısına maruz kaldı. Saldırıda 720 GB büyüklüğünde veri ele geçirildi.

Devamını Oku
SOCOTRA Ransomware
Ransomware

SOCOTRA Ransomware

Bu belge, Socotra Ransomware olarak bilinen fidye yazılımı grubunun faaliyetleri ve teknik özellikleri hakkında bilgi vermektedir.

Devamını Oku

Ransomware bülteni

Sızıntı sitelerine düşen kurumları her sabah e-postanızda görün

Son 24 saatte fidye yazılımı gruplarının yayımladığı kurumlar, en aktif gruplar, hedef alınan sektör ve ülkeler. İsterseniz haftalık ve aylık istatistik özetini de alın; her e-postadaki bağlantıyla tek tıkla çıkabilirsiniz.

Bülten kurumlara yöneliktir; Gmail, Hotmail, Outlook gibi kişisel adreslerle abone olunamaz.

Almak istediğiniz bültenler
Her sabah, son 24 saatte kaydedilen saldırılar
Her pazartesi, geçen haftanın istatistikleri
Her ayın ilk günü, geçen ayın istatistikleri





















